01如何清理 MUI Cache(软件名称记录)
◆ 什么是 MUI Cache,为什么要清理它?
MUI Cache(Multilingual User Interface Cache,多语言用户界面缓存)是 Windows 的一项功能:它缓存程序的真实可读名称(取自可执行文件自带的版本信息),这样资源管理器在"打开方式"对话框、文件属性等处显示程序名时,就不必每次重新读取文件。它位于 HKCU\Software\Classes\Local Settings\Software\Microsoft\Windows\Shell\MuiCache。
◆ 一条 MUI Cache 条目里有什么?
存于用户配置单元(HKCU)中,资源管理器每显示过一个可执行文件就留下一条记录;卸载程序后条目依然残留:
| 字段 | 暴露的信息 | PrivaZer 处理 |
|---|---|---|
| 完整可执行文件路径(值名) | 具体是哪个文件、位于哪个盘 | 移除 |
| 友好应用名(值数据) | 程序真实产品名,来自文件自身的版本资源 | 移除 |
| 语言引用 | 解析该名称所用的 MUI 语言查找 | 移除 |
| 大致时间 | 注册表键自身的最后修改时间(非逐条记录) | 移除 |
◆ PrivaZer 如何处理
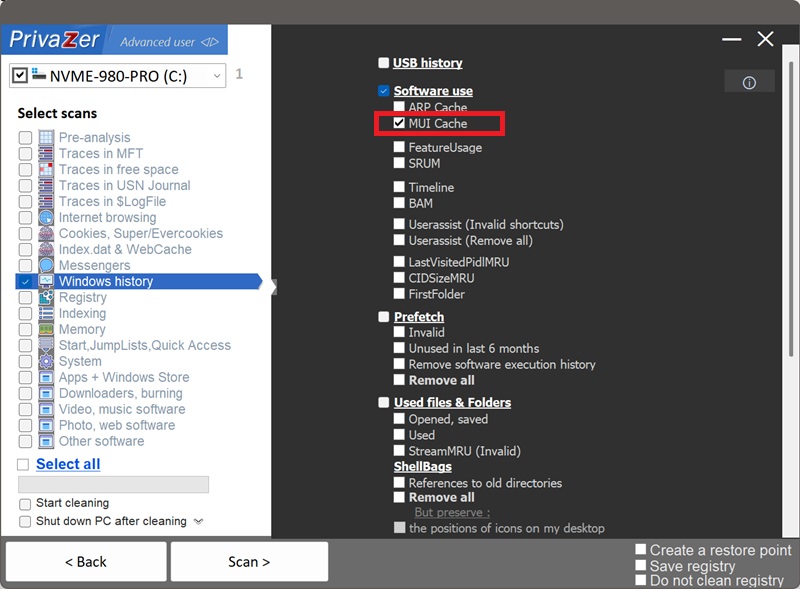
在扫描选项中勾选 MUI Cache,PrivaZer 即可检测并清除这些条目,也可随全盘扫描一并执行。由于该键位于您自己的用户配置单元(HKCU),无需管理员权限,无需重启。
◆ 常见疑问
卸载程序后条目还在吗?在。卸载并删除文件不会移除其 MUI Cache 条目——路径与程序真实名称可能一直留着,证明它存在过以及它"到底是什么"。主动清理才能消除这条残留记录。
清理安全吗?安全。MUI Cache 只是显示用缓存,会自动重建,不影响已安装程序、文件或系统稳定性。唯一可见的小变化:下次"打开方式"等场景可能短暂显示原始文件名,随后重新缓存友好名称。
清理后会重新生成吗?会,这是正常的。资源管理器再次需要显示程序名时就会重新缓存。清理抹掉的是截至当时的历史痕迹,建议定期运行 PrivaZer 保持记录简短。
与其他执行痕迹的区别?五者都证明软件存在过,但各有侧重:MUI Cache 最"轻"(无哈希、无计数),却是唯一能直接暴露程序真实名称的痕迹——被改名或伪装标题的可执行文件在这里现原形。UserAssist 记录 GUI 启动次数与焦点时长;Amcache 含 SHA-1 哈希;Shimcache 记录路径与修改时间;SRUM 记录逐小时的 CPU/网络/能耗。
02如何清理 FeatureUsage(任务栏交互计数)
◆ 什么是 FeatureUsage,为什么要清理它?
FeatureUsage 是一项记录您与任务栏、开始菜单交互方式的注册表痕迹——不只是启动了什么,还有"怎么"启动的:点击固定图标、Alt+Tab 切换窗口、打开跳转列表、点击托盘按钮。它位于 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\FeatureUsage。
它比 UserAssist 更"轻"——没有时间戳,只有持续累加的计数器——但也因此容易被忽视:几个独立子键悄悄统计着每个应用被固定启动、切换、打开跳转列表的次数。清理它即抹掉这些使用计数。
◆ FeatureUsage 里有什么?
| 子键 | 暴露的信息 | PrivaZer 处理 |
|---|---|---|
| AppLaunch | 通过固定图标启动某应用的次数 | 移除 |
| AppSwitched | 切换到该应用窗口的次数 | 移除 |
| ShowJumpView | 打开其跳转列表的次数 | 移除 |
| TrayButtonClicked | 点击托盘图标/按钮的次数 | 移除 |
这里没有时间戳,只有累计次数——单看无法知道"何时"发生,却能反映"频率":高计数指向习惯性日常使用而非偶发,这正是其他痕迹捕捉不到的使用强度画像。
◆ PrivaZer 如何处理
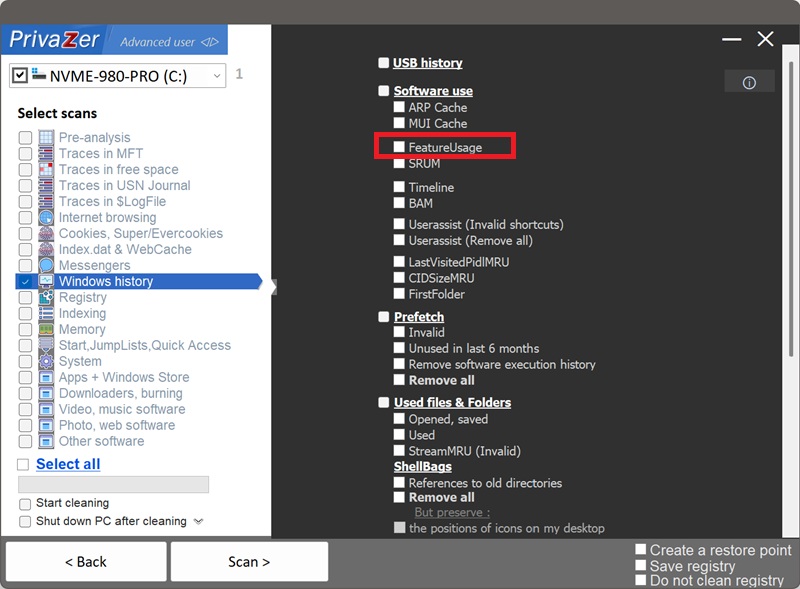
PrivaZer 在扫描中检测并清除 FeatureUsage 计数器,也可单独勾选。与 UserAssist、MUI Cache 一样,它完全位于用户配置单元内——直接删除对应注册表值即可生效,无需重启、无需管理员权限。
◆ 常见疑问
卸载程序后计数还在吗?在。卸载不会清除其 FeatureUsage 计数——启动、切换、跳转列表的历史频率仍留在注册表里,呈现规律使用模式。
清理安全吗?安全。这些计数只是 Windows 自用的内部簿记,清除不影响已安装程序、任务栏固定项或系统稳定性,Windows 会从零重新计数。
会重新生成吗?会,很正常。每次固定图标启动、Alt+Tab 切换或打开跳转列表都会开始新计数。定期清理即可保持记录简短。
03如何清理 UserAssist(图形界面启动记录)
◆ 什么是 UserAssist,为什么要清理它?
UserAssist 记录通过图形界面启动的程序——开始菜单、桌面、任务栏、资源管理器(不含命令行或脚本启动)。位于 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\UserAssist。
每个程序可保留启动次数、最后启动日期时间,Vista 起还记录窗口获得焦点的时长与次数——这是一份带时间戳的精确使用记录,也是 Windows 保存的最直观的"实际使用"证据之一。
◆ UserAssist 条目里有什么?
| 字段 | 暴露的信息 | PrivaZer 处理 |
|---|---|---|
| 程序标识 | 启动了哪个程序或快捷方式(ROT13 混淆,极易还原) | 移除 |
| 启动次数 | 从 GUI 打开了多少次 | 移除 |
| 最后启动时间 | 上一次打开的具体日期时间 | 移除 |
| 焦点时长与次数 | 窗口被活跃使用了多久、多少次 | 移除 |
| 启动方式 | 直接运行 exe 还是通过 .lnk 快捷方式 | 移除 |
程序名上的 ROT13 位移只是混淆而非保护——这正是取证工具首先解码的内容。
◆ PrivaZer 的清理方式:两种选项
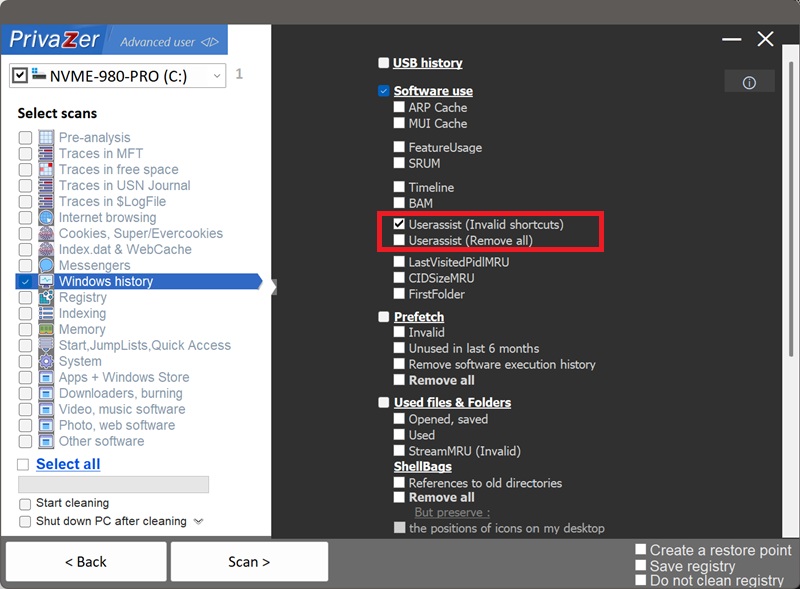
聪明的做法不是一刀切,而是按需选择。在 PrivaZer 的「软件使用」选项中,Userassist 提供两档:
- Userassist (Invalid shortcuts) —— 均衡的默认选择。只删除指向已不存在程序、快捷方式或文件的条目;您仍在使用的软件启动历史及其对开始菜单"常用"排序的贡献不受影响。
- Userassist (Remove all) —— 彻底重置。清空全部 GUI 启动历史(含当前已装软件);Windows 随使用重建,开始菜单"常用"列表在重新使用前会处于重置状态。
简言之:Invalid shortcuts 抹掉最有取证价值的部分(机器上已不存在的软件痕迹)而不干扰当前使用;Remove all 是全量清除。
◆ 常见疑问
卸载程序后条目还在吗?在——这正是 Invalid shortcuts 选项要清除的目标。运行次数、最后使用日期、焦点时长都会留在注册表,成为"习惯性使用"的证据。
清理安全吗?安全。UserAssist 是 Windows 自建自用的缓存,会自动重建。唯一可见副作用在 Remove all 模式下:开始菜单"常用"排序会重置;Invalid shortcuts 不影响现存软件的排序。
会重新生成吗?会继续记录新的 GUI 启动,属正常。清理抹掉的是历史部分,建议定期运行。
04如何清理 SRUM(系统资源使用监控)
◆ 什么是 SRUM,为什么要清理它?
SRUM(System Resource Usage Monitor,系统资源使用监控)是 Windows 的功能,逐小时记录每个程序消耗的 CPU、网络、磁盘与电量。它的本职是电池报告与流量统计,但顺带留下了每个程序"何时在用、用了多少资源"的画像——存于 SRUDB.dat 数据库。
与多数执行痕迹不同,SRUM 不要求程序通过图形界面启动——后台进程、计划任务同样被记录,覆盖面更广。
◆ SRUM 里有什么?
按小时聚合的资源用量记录:应用标识、CPU 时间、网络收发量、磁盘读写、能耗估算。卸载程序后,其逐小时的使用历史仍可在数据库中保留数周——不只证明"存在过",还揭示"实际怎么用"。
◆ PrivaZer 如何处理
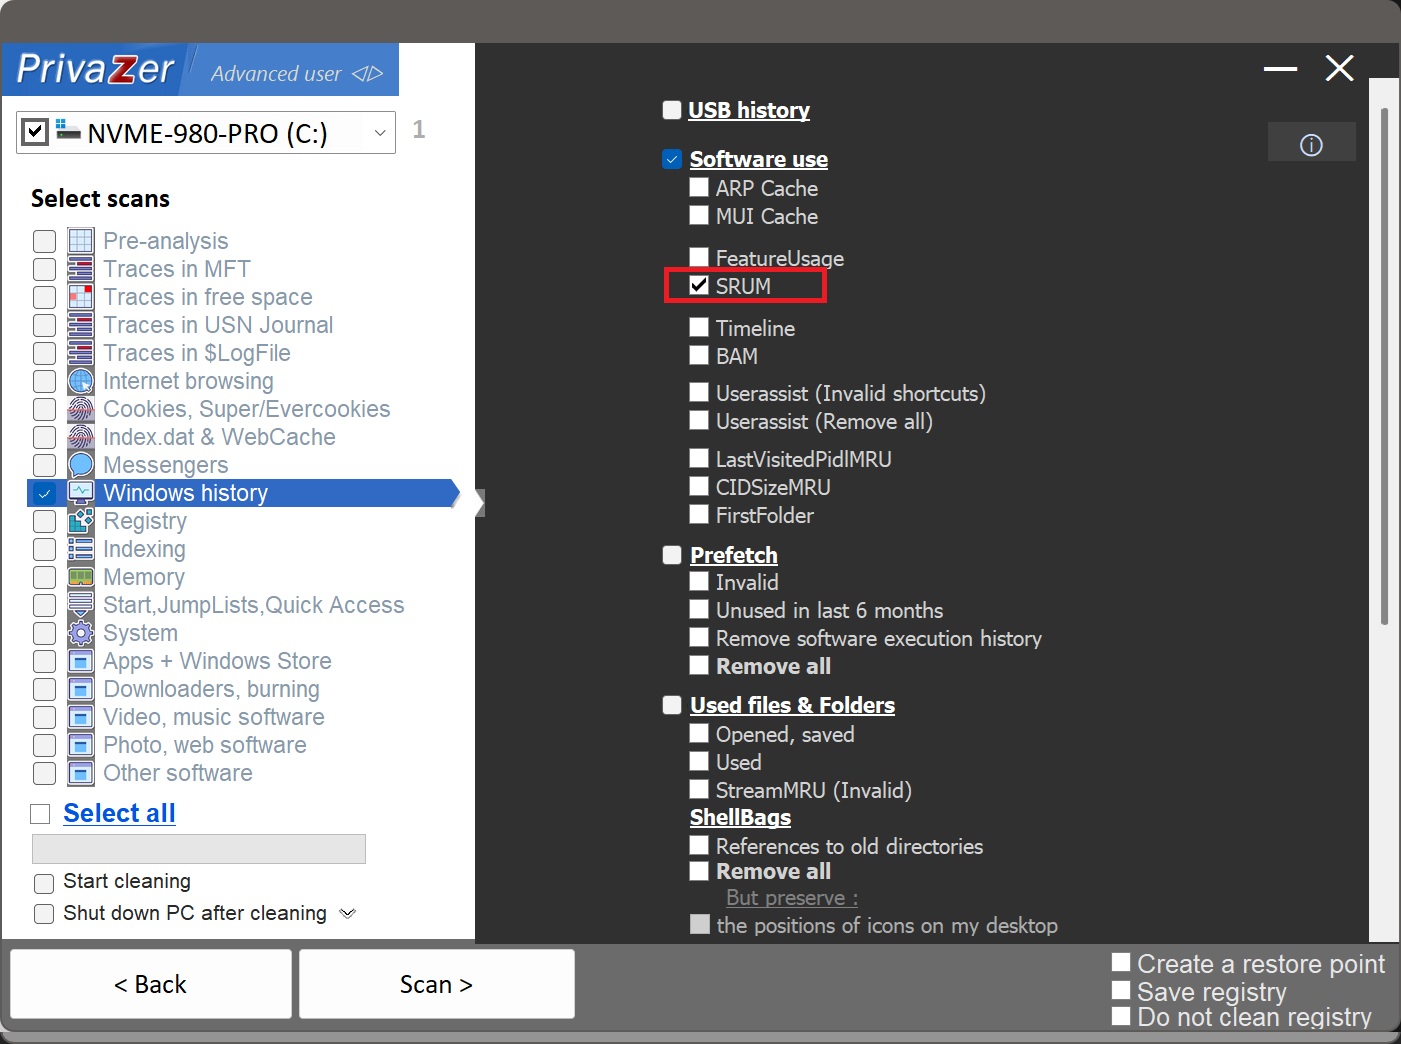
扫描选项中提供独立的 SRUM 项,PrivaZer 清除数据库中的历史记录。诊断策略服务(Diagnostic Policy Service)保持正常运行,依赖它的故障排查功能不受永久影响。
◆ 常见疑问
卸载程序后记录还在吗?在。删除程序和文件不会移除 SRUM 历史,逐小时的资源使用记录可保留数周。
清理安全吗?安全。SRUM 是 Windows 为电池与网络报告维护的诊断缓存,会自动重建;不影响已安装程序、文件与系统稳定性。
会重新生成吗?会——再次使用电脑时诊断策略服务恢复按小时聚合。清理抹掉的是历史轨迹,定期运行可保持其简短。
05如何删除 BAM(后台活动监视器)痕迹
◆ PrivaZer 如何删除 BAM 痕迹?
操作很简单。在 Windows 历史 → 软件使用 下勾选 BAM 选项:
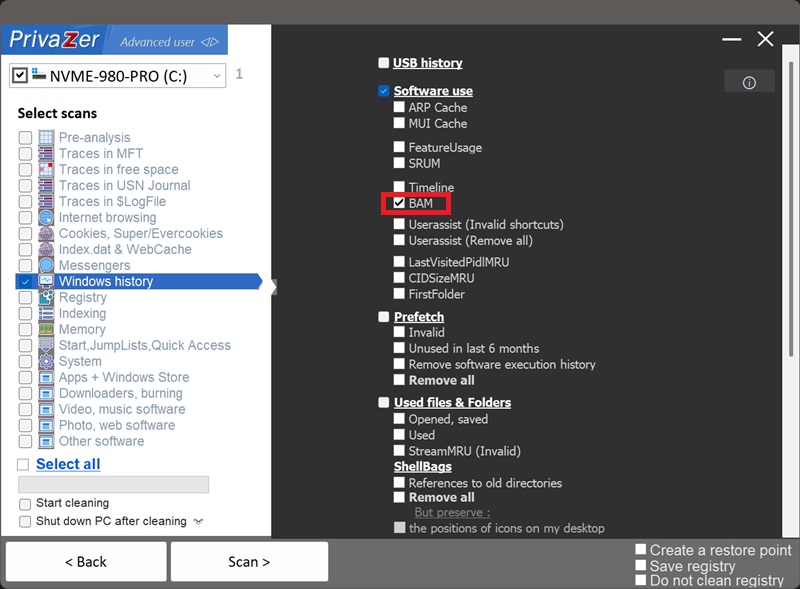
执行清理时,PrivaZer 会安全访问并完整删除被锁定的用户 SID 键(HKLM\SYSTEM\CurrentControlSet\Services\bam\State\UserSettings\{SID})及其中的全部执行历史。
为什么特殊?Windows 运行时会主动锁定该键以防篡改。PrivaZer 利用系统级权限安全绕过锁定,删除您的整个 SID 子键及敏感内容(可执行路径与时间戳),确保活动历史真正被抹除。Windows 会在需要时自动重建一个干净的空 SID 键,不影响系统稳定。
◆ BAM 注册表键里删除了什么?
| BAM 组件 | 数据类型 | PrivaZer 处理 |
|---|---|---|
| 服务根键(State) | 键结构、安全描述符 | 保留(结构性) |
| UserSettings 键 | 用户记录的父容器 | 保留(结构性) |
| 用户 SID 子键 | 用户账户映射标识 | 整体删除以清除全部痕迹 |
| 可执行值名 | 运行软件的完整文件路径 | 随 SID 键一并删除 |
| 最后执行时间戳 | 64 位 FILETIME 二进制值 | 随 SID 键一并删除 |
| 序列号与控制标志 | 内核状态位 | 随 SID 键一并删除 |
BAM 是 Windows 10 引入、Win11 沿用的内核级服务,在程序启动时记录其完整路径与精确的最后执行时间。取证人员正是检查此键来确认便携软件、已卸载软件何时在本机运行过。
◆ 为什么不直接在 Regedit 里删整个 BAM 键?
因为 Windows 主动锁定了 BAM 子键——用普通权限手动删除 SID 键会得到"拒绝访问";强行夺取所有权或盲目删除根键可能导致系统不稳定。PrivaZer 自动以提升权限绕过锁、精准删除您的 SID 键,省去手工改权限的麻烦,也让 Windows 能按自己的节奏无害重建。
◆ 为什么不建议禁用 BAM 内核服务?
第一,BAM 参与 Windows 电源管理与后台活动节流(尤其针对现代 UWP 与桌面应用),禁用会打乱推送通知、电源效率策略和笔记本/台式机的后台任务管理。第二,禁用后历史 BAM 条目仍原样留在注册表,同时留下"有人故意关闭监控"的明显信号。PrivaZer 的方式两全其美:电源管理与后台服务照常,历史执行记录被安全抹除。
06如何清理 Shimcache / AppCompatCache(兼容性缓存)
◆ 什么是 Shimcache,为什么要清理它?
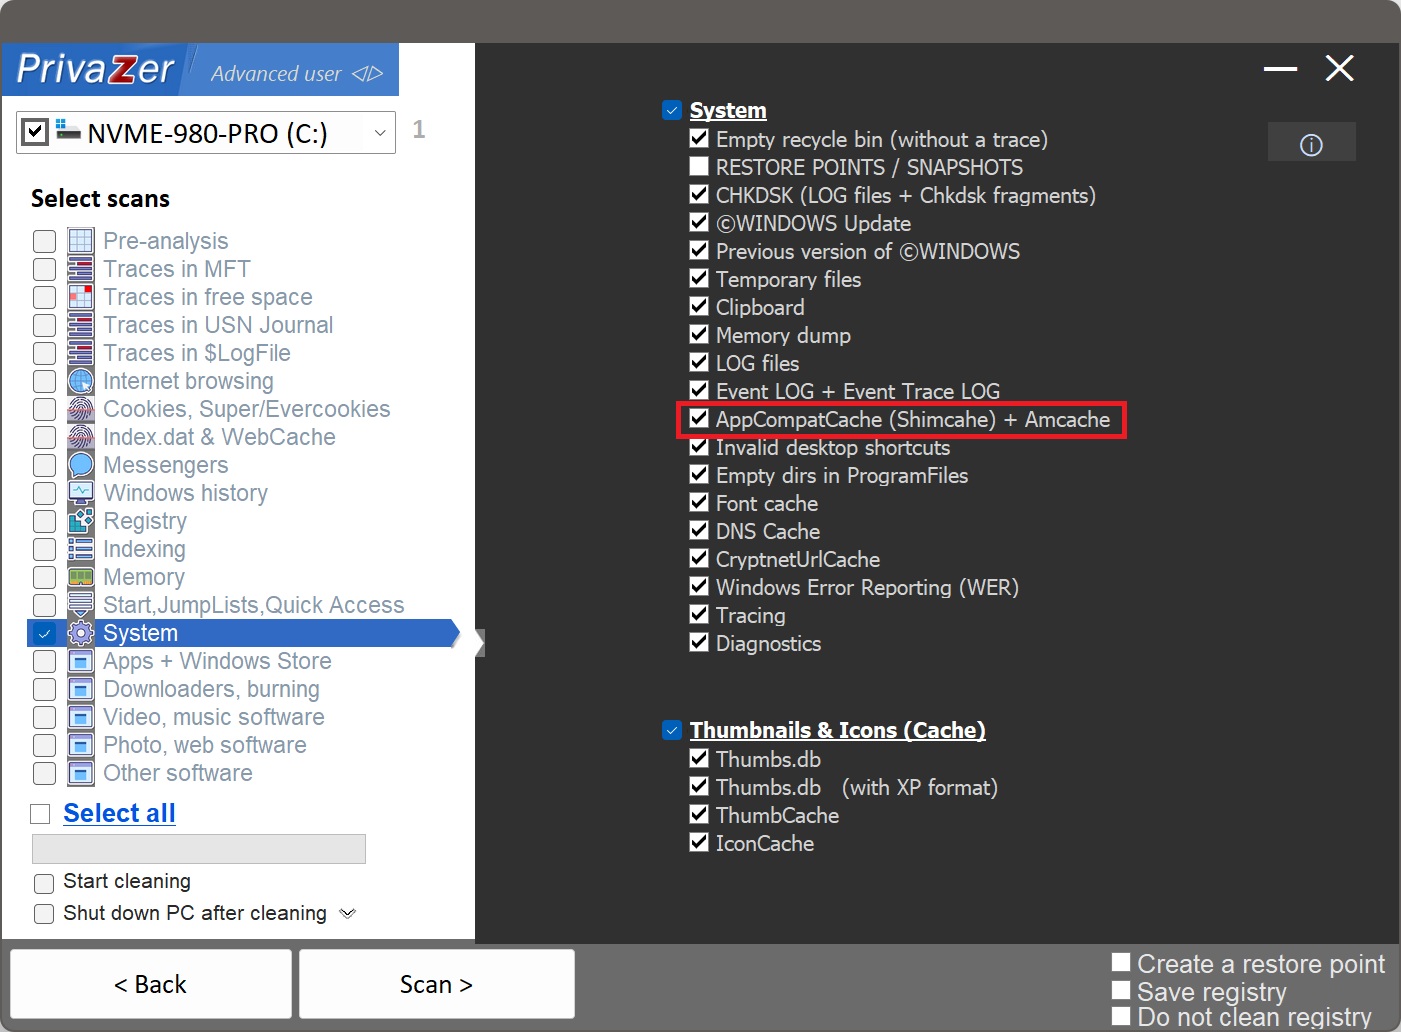
Shimcache(也称 AppCompatCache)是 Windows 的应用兼容性缓存:Windows 用它判断程序是否需要兼容性修补,但在此过程中记录了处理过的程序清单,使其成为知名的执行取证痕迹。与 Amcache 不同,它不是磁盘文件,而位于注册表 HKLM\SYSTEM\CurrentControlSet\Control\Session Manager\AppCompatCache。
◆ 条目里有什么?
| 字段 | 暴露的信息 |
|---|---|
| 完整路径与文件名 | 程序位于磁盘何处 |
| 文件最后修改日期 | 文件标准信息中的修改时间 |
| 执行标志(部分版本) | 标记该文件确实运行过 |
| 先后位置 | 最近处理文件的相对顺序 |
| 文件大小(旧格式) | 字节大小 |
为什么需要特殊处理——关机回写:Windows 运行期间把 Shimcache 保存在内核内存里,只在关机时写回注册表。因此运行时简单删除注册表值的"天真清理"会被撤销——下次关机时内存副本把痕迹原样写回。
◆ PrivaZer 如何处理
PrivaZer 清除 AppCompatCache 条目后,会调用 ShimFlushCache 与 BaseFlushAppcompatCache 冲刷内存中的缓存副本,确保清理不会在下次关机时被还原。此操作需要管理员权限。
◆ 常见疑问
卸载程序后条目还在吗?在。删除程序和文件不会清除其 AppCompatCache 条目——路径与修改日期仍证明它来过。
清理安全吗?安全。它是会自动重建的兼容性缓存,不影响已安装程序、文件与系统稳定性。
会重新生成吗?会对新处理的程序重新记录,但经 PrivaZer 冲刷内存副本后,旧数据不会在关机时回写。定期清理即可。
与 Amcache 的区别?两者是通常一并清理的兼容性痕迹:Shimcache 在注册表中,主要存路径与修改时间且关机回写;Amcache 是 hive 文件,含更丰富的程序元数据(包括 SHA-1 哈希)。只清一个,另一个仍在。
07如何清理 CIDSizeMRU(对话框应用记录)
◆ 什么是 CIDSizeMRU,为什么要清理它?
CIDSizeMRU 与 LastVisitedPidlMRU 相邻,位于 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\ComDlg32\CIDSizeMRU。尽管名字含 "Size",存的并非窗口尺寸:每个条目是编号 MRU 槽位(0、1、2…),值数据为 UTF-16 字符串,另有 MRUListEx 值记录哪个槽位最近被用。
实测显示槽位可能记录使用过通用"打开/保存"对话框的应用名(如 mspaint.exe);取证文献也记载其中出现过实际文件名——因此它被当作 OpenSavePidlMRU 的旁证,用于还原"哪些文档(含敏感文件)经过对话框访问"。
◆ CIDSizeMRU 里有什么?
| 字段 | 暴露的信息 | PrivaZer 处理 |
|---|---|---|
| 槽位编号(值名) | 在 MRU 列表中的位置 | 移除 |
| 标识字符串(值数据) | 哪个应用、或哪个文档使用了对话框 | 移除 |
| MRUListEx | 各应用的最近使用排序 | 移除 |
◆ PrivaZer 如何处理
PrivaZer 在扫描中检测并删除 ComDlg32\CIDSizeMRU 下的值,可单独勾选或与 LastVisitedPidlMRU 一并清理。位于用户配置单元内——直接删除即可生效,无需管理员权限与重启。
◆ 常见疑问
关闭对话框或卸载程序后还在吗?在。无论条目指向的是已卸载应用还是已删除文档,记录会一直留在注册表直到被覆盖或清除。
清理安全吗?安全,不影响文件、程序与系统稳定性。若键名确与某些应用的对话框尺寸记忆相关,最多只是个别对话框短暂以默认尺寸打开。
会重新生成吗?会——下一个使用通用对话框的应用会获得新槽位。定期清理保持记录简短。
08如何清理 Windows Timeline(活动历史)
◆ 什么是 Windows Timeline(活动历史),为什么要清理它?
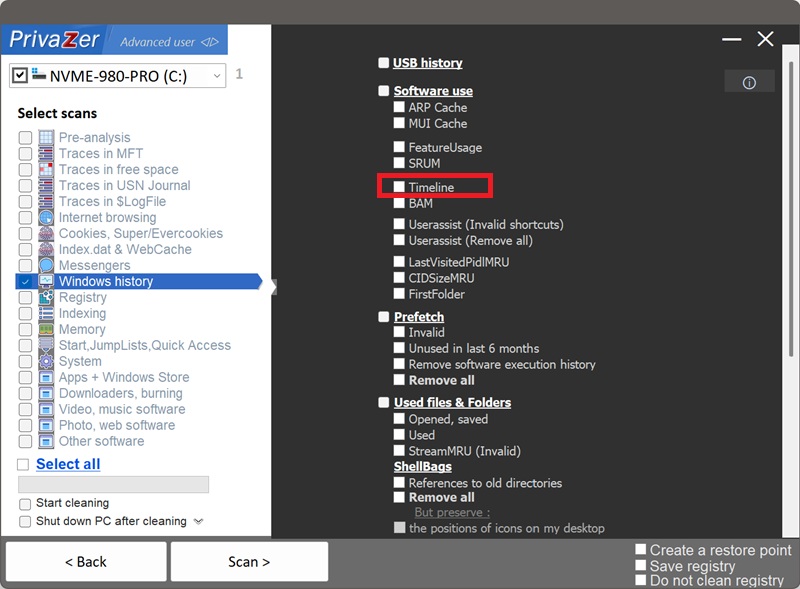
Windows Timeline(Activity History)曾是微软用于回溯最近文档、网页与应用的功能,登录微软账户还能跨设备续用。微软已在新版 Windows 中移除 Timeline 界面,但底层数据库可能仍存留历史记录、或在后台继续收集活动。它以 SQLite 数据库形式按用户存于 %LOCALAPPDATA%\ConnectedDevicesPlatform\<AccountId>\ActivitiesCache.db。
为何它比多数痕迹更值得重视:大多数被清理的痕迹只能证明"程序存在/运行过";活动历史则更进一步——可记录您编辑的文档真实标题、访问网页的标题与地址、以及每项活动精确的起止时间,是 Windows 上内容最丰富的痕迹之一。
◆ ActivitiesCache.db 里有什么?
| 字段 | 暴露的信息 | PrivaZer 处理 |
|---|---|---|
| 应用标识 | 使用了哪个应用或浏览器 | 移除 |
| 活动描述(Payload) | 文档或网页的真实标题 | 移除 |
| 内容引用 | 涉及的文件路径、URL 或深链 | 移除 |
| 起止时间戳 | 活动精确的开始与结束时刻 | 移除 |
| 同步操作日志 | 可能保留"已删除"活动的记录 | 移除 |
这正是它区别于其他痕迹的地方:Amcache 或 Shimcache 条目告诉您程序存在过,而活动历史条目能告诉您当时打开了什么文档、用了多久。而且从旧 Timeline 界面手动删除活动,其同步操作日志表中仍可能留有记录——这条轨迹值得主动清理,而不是依赖未必生效的删除按钮。
◆ PrivaZer 如何处理
PrivaZer 在扫描中检测并清除 ActivitiesCache.db 的活动记录与底层数据库,也可单独勾选。数据库位于用户 AppData,无需管理员权限;该文件可能被"连接设备平台"服务占用,PrivaZer 已做处理确保记录真正被清除。
◆ 常见疑问
关闭文档或网页后条目还在吗?在。关闭文档、标签页甚至卸载应用都不会移除其活动历史——标题、内容引用与时间戳可长期留在数据库中。
清理安全吗?安全,不影响已安装程序、真实文档与系统稳定。唯一可见影响:在仍启用活动跟踪的系统上,您将暂时无法回溯最近活动(直到新记录累积)。
会重新生成吗?若您的 Windows 版本仍在收集活动则会随使用累积新记录;若系统已不再收集则不会回填。无论哪种,清理都已抹掉历史轨迹,建议定期运行。
01如何清理 LastVisitedPidlMRU(对话框最后访问位置)
◆ 什么是 LastVisitedPidlMRU,为什么要清理它?
它记录每个应用的"打开/另存为"对话框最后指向的文件夹——不只记住您存取过文件,还精确到"哪个应用去了哪个位置"。Windows 版本不同对应两个键:
HKCU\...\Explorer\ComDlg32\LastVisitedPidlMRUHKCU\...\Explorer\ComDlg32\LastVisitedPidlMRULegacy
位置以 PIDL(shell 项标识)编码——即使目标磁盘已移除,路径仍可解析。
◆ PrivaZer 如何处理
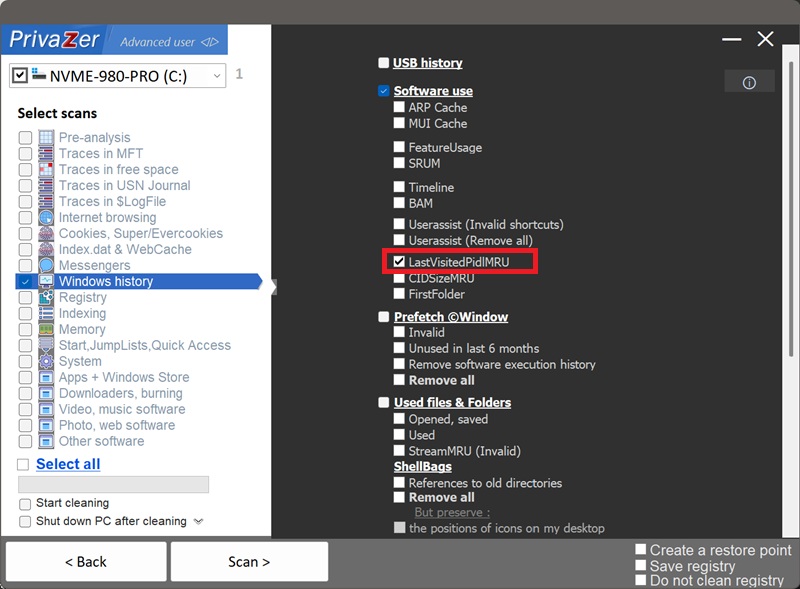
PrivaZer 检测并清除两个键(新版与 Legacy 版)下的全部条目,可单独勾选或随全盘扫描执行。位于用户配置单元内,无需管理员权限与重启。
◆ 常见疑问
关闭对话框或卸载应用后还在吗?在。条目持续命名"某应用 + 某位置"的组合,直到被新记录挤出或主动清除。
清理安全吗?安全;仅表现为对话框下次打开时定位默认位置而非上次目录。
会重新生成吗?会——下次使用对话框并浏览文件夹就会写入新条目,属正常。
与 Shellbags 的区别?Shellbags 记录 Explorer 自己浏览过的所有文件夹,不分应用;LastVisitedPidlMRU 范围更窄但更具体——只覆盖打开/保存对话框,且能指名具体应用。它与 Shellbags 配合清理效果最好。
02如何清理 OpenSaveMRU(打开/保存的文件名记录)
◆ 什么是 OpenSaveMRU,为什么要清理它?
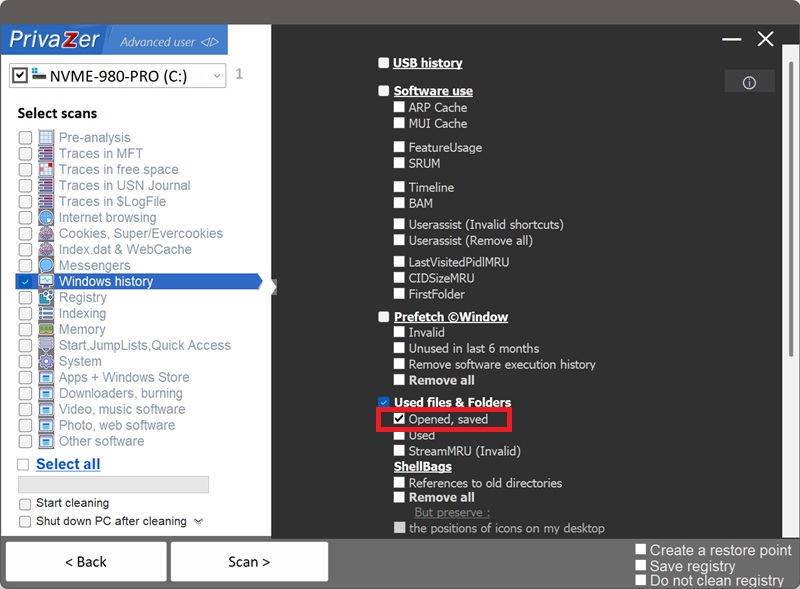
OpenSaveMRU 记录经"打开/另存为"通用对话框访问过的文件,是 ComDlg32 家族中信息最丰富的成员。按 Windows 版本分为两种结构:
HKCU\...\Explorer\ComDlg32\OpenSaveMRU(旧版)HKCU\...\Explorer\ComDlg32\OpenSavePidlMRU(新版)
◆ 里面有什么?
| 字段 | 暴露的信息 |
|---|---|
| 扩展名子键 | 按 .docx、.jpg、.pdf 等类型分组 |
| 文件名 | 打开或保存过的真实文件名 |
| 完整文件路径 | 文件当时的确切位置 |
| MRU 顺序与时间戳 | 访问时间与时序 |
| 关联应用 | 用哪个程序打开或保存 |
◆ PrivaZer 如何处理
PrivaZer 先判定您的 Windows 适用哪个键(OpenSavePidlMRU 或旧版 OpenSaveMRU),再同时清除扩展名子键和主键直属值——因为文件名数据视条目不同可能存在于两处。可单独勾选或随全盘扫描执行。
◆ 常见疑问
删除文件或卸载程序后还在吗?两种情况都在。文件名、完整路径与访问时间戳可无限期留在注册表,描述着一个本机可能早已不存在的文档。
清理安全吗?安全,不影响真实文件与程序。仅表现为"打开/保存"对话框不再提示最近文件,直至重新积累。
会重新生成吗?会——下次经通用对话框存取文件就会被记录。
与同族其他键的区别?LastVisitedPidlMRU 记"对话框最后指向哪个文件夹";FirstFolder 记"最早指向哪";CIDSizeMRU 记标识字符串 MRU;OpenSaveMRU 唯一能指名真实文件(带类型分组、全路径与时间戳)。若只清一项 ComDlg32 键,它最重要。
03如何清理 RecentDocs(最近使用文档)
◆ 什么是 RecentDocs,为什么要清理它?
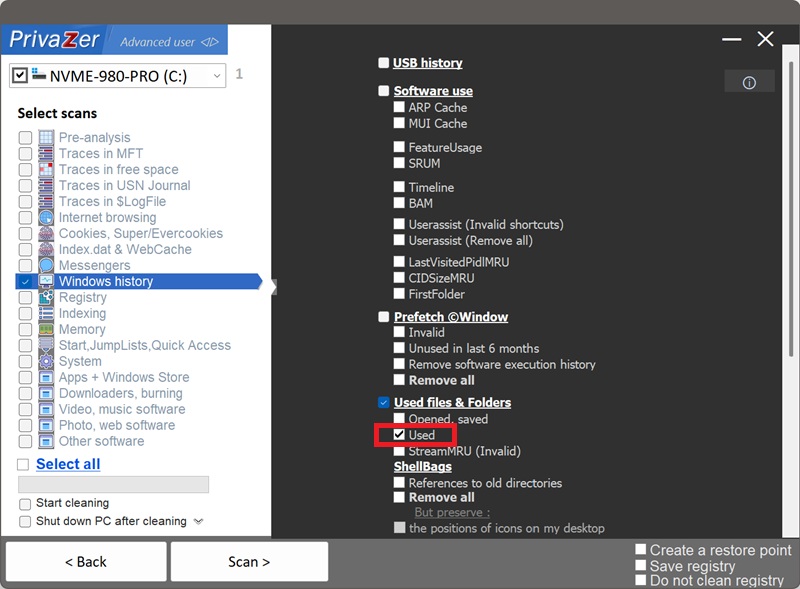
RecentDocs 大概是 Windows 上最知名的"最近文件"痕迹——资源管理器"快速访问"的最近文件列表与众多应用"打开最近"菜单背后的注册表记录。与 ComDlg32 家族(只记录经程序自有对话框访问的文件)不同,RecentDocs 记录任何经资源管理器或文件关联打开的文档:文档、图片、演示文稿、快捷方式等。位于 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\RecentDocs。
◆ 里面有什么?
| 字段 | 暴露的信息 |
|---|---|
| 主文件列表 | 所有最近打开的文档(不限类型) |
| 扩展名子键(.pdf、.jpg、.docx…) | 同批文件按类型重复分组 |
| Folder 子键 | 文件分别从哪些文件夹打开 |
| MRUListEx | 各列表中的访问顺序 |
| 磁盘快捷方式 | Recent 文件夹中每个文档对应一个真实 .lnk 文件 |
◆ PrivaZer 如何处理
这是本站上较复杂的清理之一,因为它同时横跨文件系统与注册表:PrivaZer 清除注册表中的主列表、扩展名子键、Folder 子键与 MRUListEx,并删除磁盘 Recent 文件夹中对应的快捷方式文件。您的 Jump Lists(跳转列表)不受本次清理影响。
◆ 常见疑问
删除原文件后还在吗?在。删除原始文档不会移除其注册表条目或 Recent 中的快捷方式——两者仍命名着文件及其来源文件夹,即便文件甚至所在盘已不存在。
清理安全吗?安全,不触碰真实文档。可见影响仅"快速访问"最近文件与各应用"最近打开"菜单清空,直至重新打开文件。
会重新生成吗?会——再次打开文档即重新记录,属活跃功能。
04如何清理 StreamMRU(窗口位置历史)
◆ 什么是 StreamMRU,为什么要清理它?
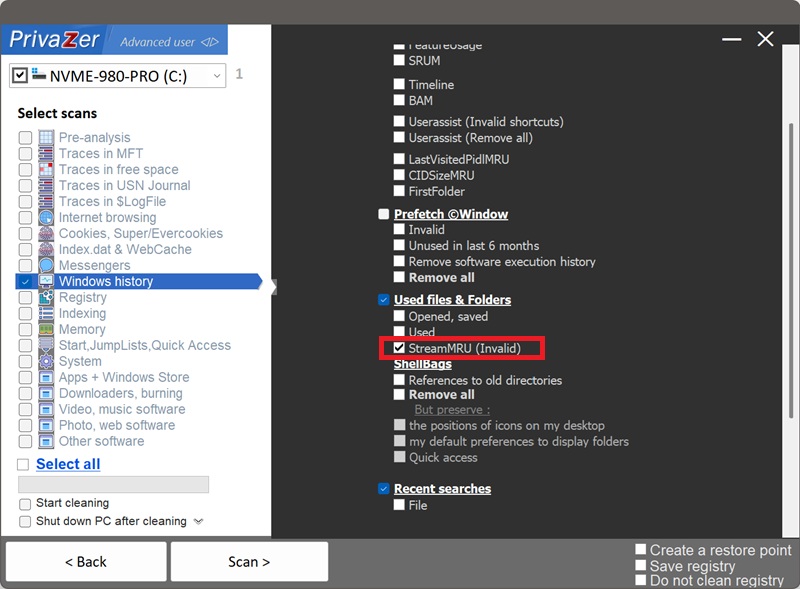
根据微软官方文档(KB235994),Windows 会保存已关闭窗口和文件夹的尺寸与屏幕位置(最多 28 个),以便下次原样重开。每个被记住的窗口与实际指向的文件夹/驱动器之间的关联,存于 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\StreamMRU。
◆ 一条 StreamMRU 条目里有什么?
| 字段 | 暴露的信息 |
|---|---|
| 条目类型 | 文件夹、驱动器、网络共享、ZIP、URI 等 |
| 长短文件名 | DOS 8.3 短名与完整 Unicode 名 |
| 大小 | 文件/文件夹尺寸或关联快捷方式大小 |
| 逐段时间戳 | 创建、修改、访问时间(精确到条目各段) |
| 拼接路径与 MRU 顺序 | 由链式分段重建的完整位置 |
◆ PrivaZer 如何处理
PrivaZer 检测并清除 StreamMRU 中的失效条目(指向已不存在位置)——这正是该键存在意义中容易留痕的部分;仍可正常使用的窗口位置保留。位于用户配置单元内,无需管理员权限与重启。
◆ 常见疑问
关闭窗口或断开驱动器后还在吗?在——这正是该键的本职:记住已关闭的窗口。一条条目可在目标位置断开、格式化甚至删除后,仍长期描述该文件夹/外置盘/网络共享的名称与时间戳。
清理安全吗?安全。StreamMRU 只存窗口外观偏好,清除不影响文件与系统;对应窗口下次以默认尺寸位置打开。
会重新生成吗?关闭窗口即生成新条目,属正常。清理只移除已失效条目,常用位置不受干扰。
与 Shellbags 的区别?结构相同(链式 shell 项解析为完整路径),都可引用早已移除的驱动器。区别在于范围:Shellbags 记录 Explorer 浏览过的每个文件夹;StreamMRU 仅限已关闭窗口(上限 28 个),但每条可携带更丰富的取证细节(大小与逐段时间戳)。
05如何清理 Shellbags(资源管理器浏览历史)
◆ 如何聪明地清理 Shellbags?
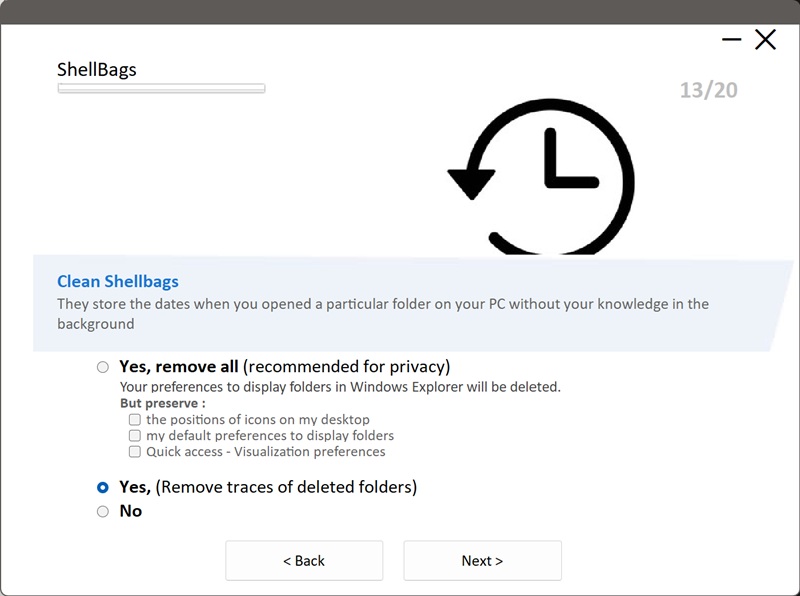
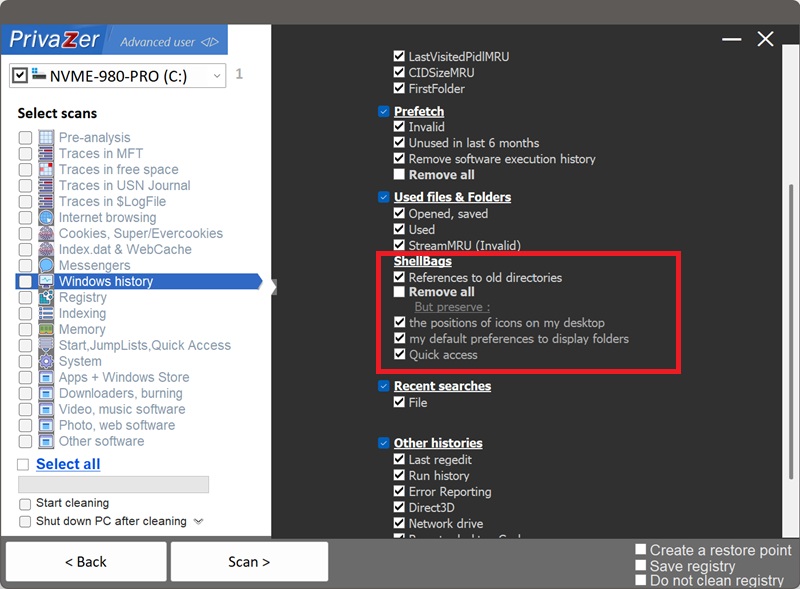
聪明做法不是一刀切清空,而是按需选择。PrivaZer 的 Shellbags 选项提供三档:
- Yes, remove all(隐私推荐,全部移除)—— 清除全部条目,含当前仍在使用的文件夹;Windows 之后以默认视图重建。
- Yes, remove traces of deleted folders(移除已删除文件夹的痕迹)—— 只清除已不存在位置的条目,现存文件夹的视图偏好原样保留。
- No —— 不清理。
◆ Shellbag 的结构
存于 NTUSER.DAT / UsrClass.dat 注册表单元中,文件夹删除、驱动器移除后仍可留存:
| 字段 | 内容 |
|---|---|
| MRUListEx | 打开各文件夹的顺序 |
| ShellItem 类型与目标 | 文件夹 / 驱动器 / 网络共享 / ZIP |
| 文件夹名与路径 | 长名 + 8.3 短名 |
| 时间戳与 MFT 引用 | 创建 / 修改 / 访问时间 + NTFS 条目 |
| NodeSlot 与视图模式 | 关联 Bags 的图标/列表/详情视图 |
| 图标位置、排序与列 | 窗口内项目布局 |
| 窗口尺寸与位置 | Explorer 窗口几何信息 |
隐私部分在 BagMRU(被 PrivaZer 移除);外观视图设置在 Bags(按您的选择保留或重置)。
◆ 真正的隐私点在哪?
不是视图设置,而是旁边记录的导航轨迹:每个在 Explorer 中打开过的文件夹都留下 BagMRU 条目,含路径、类型(本地/移动盘/网络共享/加密卷)、内嵌时间与 NTFS 引用——一张带时间戳的"您浏览过哪里"地图,取证工具直接读取。
◆ 常见疑问
删除文件夹或拔掉驱动器后还在吗?在——这正是它的意义所在。一条 Shellbag 可以活得比文件夹本身、已拔下的 U 盘/移动硬盘、已卸载的网络共享、已解除挂载的加密卷(VeraCrypt、BitLocker)更久。取证人员可据此证明某用户曾浏览某设备上的某文件夹——哪怕该设备已不在机器上。这正是"仅移除已删除文件夹痕迹"选项要抹掉的。
只删已删除文件夹痕迹的好处?既获得关键的隐私保护,又不打扰日常使用:会消失的是取证最在意的"已消失设备/文件夹"条目,而现存文件夹保持熟悉视图——无重置、无意外,只有敏感轨迹被清除。
清理会破坏什么吗?不会。Shellbags 只存外观偏好与导航历史,清理从不触碰您的文件、文件夹结构或系统稳定性。
06如何清除 WordWheelQuery(资源管理器搜索历史)
◆ 什么是 WordWheelQuery,为什么要清理它?
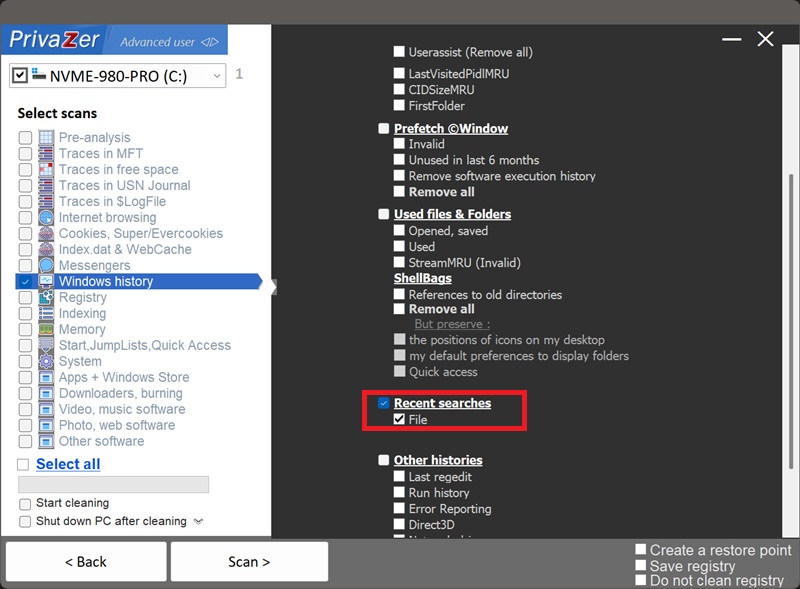
您在资源管理器内置搜索框中输入过的每个词,Windows 都会记住。Win7–11 存于 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\WordWheelQuery。
◆ 里面有什么?
| 字段 | 暴露的信息 |
|---|---|
| 槽位编号(值名) | 0、1、2… 仅为列表位置 |
| 搜索文本(值数据) | UTF-16 字符串,您输入的原词 |
| MRUListEx | 哪次搜索最近 |
关于 ACMru\5603:WordWheelQuery 自 Vista 起才存在。Windows XP 时代的对应历史由旧搜索助理保存在 HKCU\Software\Microsoft\Search Assistant\ACMru\5603(按文件名搜索文件/文件夹的输入框)。PrivaZer 两个键都清——无论记录来自现代资源管理器搜索框还是 XP 时代前身。
◆ PrivaZer 如何处理
检测并清除 WordWheelQuery 下全部槽位值与 MRUListEx,可单独勾选或随全盘扫描执行;位于用户配置单元内。
◆ 常见疑问
关闭资源管理器后还在吗?在。关闭搜索窗口不清除条目——搜索词跨重启留在注册表,直到被新词挤出或被清理。
清理安全吗?安全;仅表现为搜索框不再联想历史搜索词。
会重新生成吗?会,下次输入搜索即重新记录。
独特之处?本站其他痕迹都描述已存在的东西(文件、文件夹、程序),而 WordWheelQuery 描述意图——您选择输入的词。非结构化文本可能捕获其他任何痕迹都记录不了的内容。
07如何清除 TypedPaths(地址栏手动输入路径)
◆ 什么是 TypedPaths,为什么要清理它?
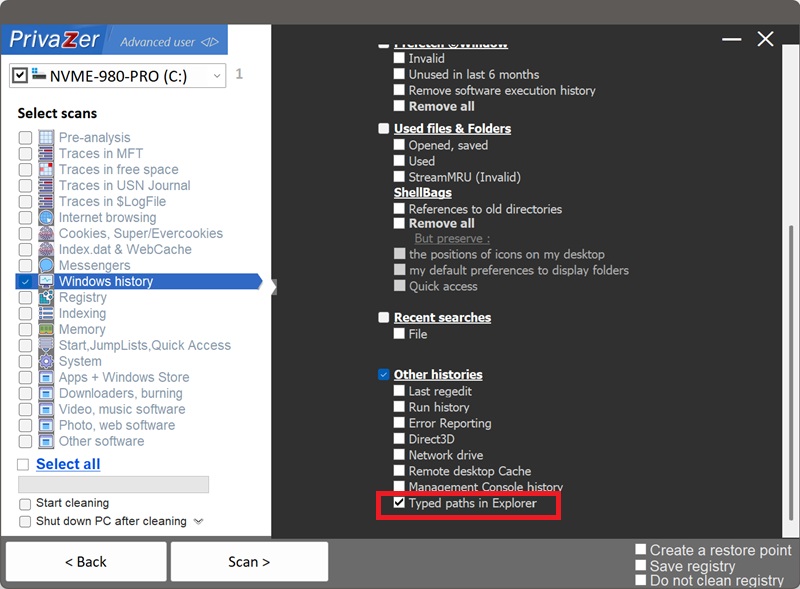
TypedPaths 记录在资源管理器地址栏直接键入(而非点击到达)的最近 25 条路径,存于 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\TypedPaths。
◆ 里面有什么?
以 url1、url2… 编号的明文路径值,无独立排序值,且在关闭该资源管理器窗口时才提交。文件夹已删除、驱动器已断开、共享已离线——条目仍命名着这个已不存在的位置。
◆ PrivaZer 如何处理
检测并清除 TypedPaths 下全部值,可单独勾选或随全盘扫描执行。位于用户配置单元内,无需管理员权限与重启。
◆ 常见疑问
路径不存在后条目还在吗?在——直到被新条目挤出或被清理。
清理安全吗?安全;仅表现为地址栏不再联想输入过的路径。
会重新生成吗?会——下次键入路径并关闭窗口即提交新条目。
与 RunMRU、网络驱动器 MRU 的区别?三者都是 Explorer 下明文 MRU,但命名与提交时机不同:RunMRU 与 Map Network Drive MRU 用字母值(a、b、c)+ 独立 MRUList,命令执行/映射完成即提交;TypedPaths 用 url 编号、无独立排序值,关闭窗口才提交。同族不同账。
08如何清理 Jump Lists(任务栏最近项目)
◆ 什么是 Jump Lists,为什么要清理它?
右键(或悬停,视 Windows 版本)任务栏/开始菜单图标,即可看到跳转列表:该应用的最近/常用项目,加上您固定的内容和应用自定义任务(如"新建窗口""新建文档")。
它们按应用分别存于两个隐藏文件夹:AutomaticDestinations(自动记录的最近/常用)与 CustomDestinations(固定项与自定义任务)。跳转列表按应用归类最近文件,比一般历史列表更有条理,而且极易被旁人一瞥看到——无需注册表、无需翻隐藏目录,右键一个每天都在任务栏上的图标即可。
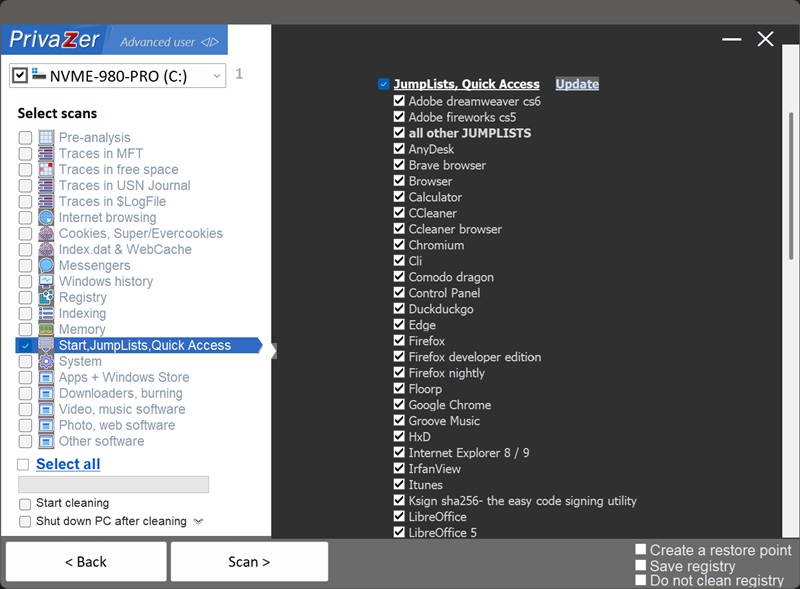
◆ PrivaZer 如何处理
PrivaZer 按应用处理两个文件夹,仅移除 Windows 自动记录的"最近/常用"(MRU)条目;您主动固定的文件/文件夹与应用自定义任务原样保留。原因很直接:固定项与自定义任务是"您或应用有意设置的",而非使用中无意留下的副产物。
更进一步:与被移除条目关联的时间戳不直接删除,而是随机打乱(datetime scrambled)——即便有残片被恢复,也无法用于重建准确时间线。
◆ 常见疑问
清理安全吗?安全。仅表现为右键图标时最近项目减少或为空,直至再次使用;固定项与应用任务不变。
会重新生成吗?会——下次在该应用中打开文件即重新加入跳转列表。
09如何清理 FirstFolder(对话框首个文件夹)
◆ 什么是 FirstFolder,为什么要清理它?
FirstFolder 是本站 ComDlg32 家族的第四位成员(与 LastVisitedPidlMRU、CIDSizeMRU 同族),位于 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\ComDlg32\FirstFolder。
它按应用记录"打开/另存为"对话框最早呈现给用户的文件夹。与每次都刷新的 LastVisitedPidlMRU 不同,FirstFolder 只写入一次,同时保存文件夹路径与对应可执行文件路径——即使离线读取 NTUSER.DAT 副本,也能据此识别最近使用的应用及其关联文件位置。
◆ 里面有什么?
| 字段 | 暴露的信息 |
|---|---|
| 应用标识(值名) | 该基准属于哪个应用 |
| 首次访问的文件夹(值数据) | 该应用对话框最早指向的目录,可能是数年前 |
正因不每次刷新,FirstFolder 条目可能静悄悄地活过多次重装、目录重整甚至换盘——仍指向当年第一次使用该应用对话框时的位置。
◆ PrivaZer 如何处理
检测并删除 ComDlg32\FirstFolder 下的值,与同族清理一并执行;用户配置单元内,无需管理员权限与重启。
◆ 常见疑问
卸载应用或删除文件夹后还在吗?在——而且可能比本站多数痕迹更久。它写入一次便不再更新,卸载应用、删除所指文件夹都不会动它。
清理安全吗?安全。唯一"副作用"是概念性的:该应用对话框下次访问的文件夹会成为新的"首个"基准,对使用无实际影响。
会重新生成吗?会——下次某应用使用通用对话框即写入新基准。
与同族键的区别?三者同在 ComDlg32 且都指名应用,但捕捉不同时刻:LastVisitedPidlMRU 持续更新"最近位置";CIDSizeMRU 保留最近使用的标识字符串排序表;FirstFolder 只写一次"最早位置"。前者显示您最近去了哪,它能显示一切从哪开始。
10如何清除缩略图与图标缓存(Thumbs.db、ThumbCache)
◆ 什么是缩略图与图标缓存,为什么要清理它?
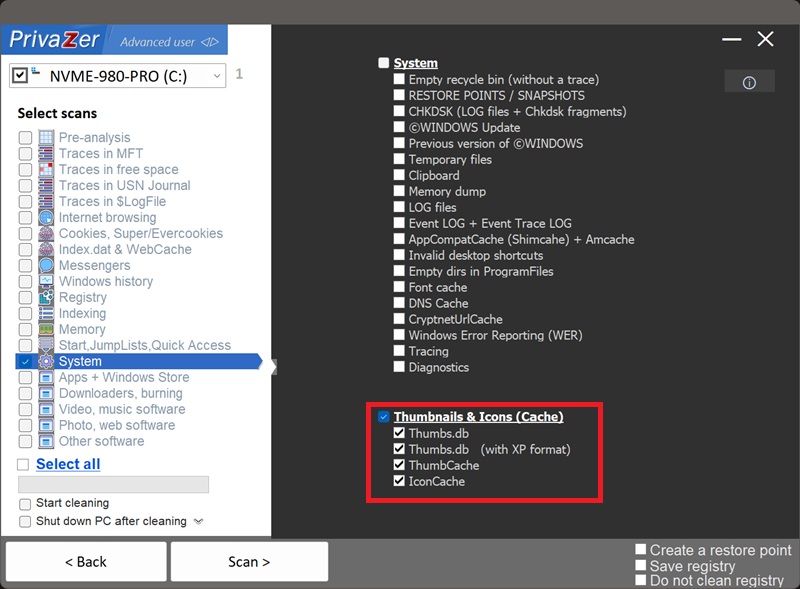
资源管理器为照片、视频、文档显示预览图而非通用图标时,Windows 需要生成并缓存这些小图,免得每次开文件夹都重做。PrivaZer 在「Thumbnails & Icons」下覆盖四项相关缓存:
- Thumbs.db —— 各文件夹内嵌的缩略图文件
- Thumbs.db(XP 格式) —— 旧版内部结构的同类文件
- ThumbCache —— 系统级集中缓存,含浏览过的任意文件夹预览
- IconCache —— 通用应用/文件类型图标(非个人预览)
◆ 最重要的一点
删除原图后缩略图仍在。Thumbs.db 与 ThumbCache 存的是真实的预览小图而非文件名——删除照片、移到别的盘、甚至格式化原盘,一张小而可直接查看的副本仍可能留在缓存。与多数痕迹不同,它无需重建拼接——本身就是一张现成的小图。
◆ PrivaZer 如何处理
四项在扫描选项中独立列出,可全选或按需勾选。
◆ 常见疑问
清理安全吗?安全,只动缓存预览,不碰真实照片/视频/文档。仅表现为再次打开含图文件夹时短暂显示通用图标,随后即时重新生成。
会重新生成吗?会——再次以缩略图浏览文件夹即重建。清理的意义是移除"已不存在文件"的预览,而非阻止功能工作。
ThumbCache 与 IconCache 的区别?ThumbCache 存每个具体文件的专属预览(您的那张照片、那份文档);IconCache 存某类文件/应用共用的通用图标——可暗示装过哪些程序,但不含个人图像内容。
与 RDP 位图缓存对比?两者都是少有的存"视觉内容"的痕迹。RDP 缓存是需专用工具拼接的原始屏幕块;缩略图本身就是完整可看的图,只是更小。
01如何清除 ARP 缓存(局域网设备记录)
◆ 什么是 ARP 缓存,为什么要清除它?
ARP(Address Resolution Protocol,地址解析协议)是您的电脑在只知道局域网内某设备 IP 时查找其物理 MAC 地址的机制。Windows 把答案保存在一张活动表——ARP 缓存中,免得每个数据包都重新询问。您可以随时打开命令提示符输入 arp -a 亲眼看它。
它记录着"这台电脑最近与哪些本地设备交换过流量"——同 Wi-Fi 下的其他电脑、共享打印机、NAS 等。
◆ 条目能存多久?
不久——这正是 ARP 缓存与其他痕迹的不同:动态条目自动学习而来,Windows 几分钟内即自行老化;静态条目手工配置,会一直保留。整张表只存于内核内存(由 TCP/IP 驱动 tcpip.sys 管理),一次重启即完全清空,随后随通信重建。
◆ 一条 ARP 条目里有什么?
| 字段 | 暴露的信息 |
|---|---|
| IP 地址 | 联系过的设备网络地址 |
| MAC 地址 | 该设备网卡的物理标识 |
| 网络接口 | 走的是哪个适配器(Wi-Fi / 以太网 / VPN) |
| 条目类型 | 动态(自动学习)或静态(手工设置) |
| 状态 | 可达 / 陈旧 / 即将过期 |
◆ PrivaZer 如何处理
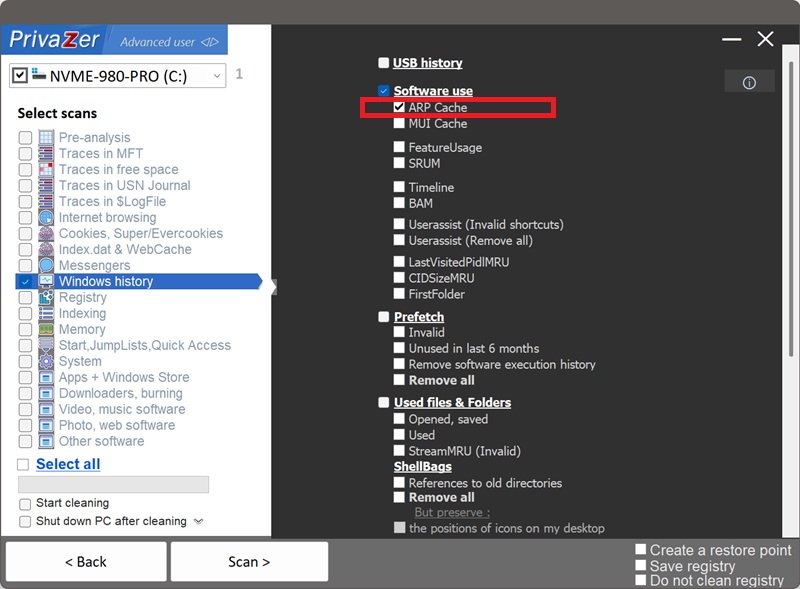
PrivaZer 在扫描中检测并清除 ARP 缓存,也可单独勾选——即时生效,无需重启。
◆ 常见疑问
清除安全吗?安全。不影响文件、程序与网络配置;下次向某设备发流量时 Windows 重新学习其地址,实际只是一次几乎无感的额外查询。
会重新生成吗?会,而且往往几秒内——一旦需要再次通信(路由器、共享打印机、其他电脑)就重新学习。ARP 缓存是"活动工作表"而非历史日志:清除给您的是当下的一块白板,而非永久无记录。
与执行痕迹的区别?Amcache、Shimcache、UserAssist、SRUM、MUI Cache 记录"哪些软件运行过"且可在盘上存留数周;ARP 缓存记录"局域网内与哪些设备通过信"且只存内存、重启即失。做完整隐私清理时两者互补而非重复。
02如何清除 DNS 缓存(域名解析记录)
◆ 什么是 DNS 缓存,为什么要清除它?
每当您的电脑需要访问域名——开网页、应用检查更新、后台服务联网——Windows 都要先把域名翻译成 IP 地址。DNS 客户端服务把已解析的结果缓存在本地,免得重复询问 DNS 服务器。
它由系统而非某个应用维护——关闭浏览器对它毫无影响;虽重启自清,但连续开机时可存续数天至数周,期间累积"这台电脑访问过哪些域名与服务"的清单。
◆ 里面有什么?
| 字段 | 暴露的信息 |
|---|---|
| 记录名 | 解析过的域名 |
| 记录类型 | A(IPv4)、AAAA(IPv6)等 |
| TTL | 该条目在缓存中的存活时长 |
| 解析出的 IP | 域名实际指向的服务器地址 |
◆ PrivaZer 如何处理
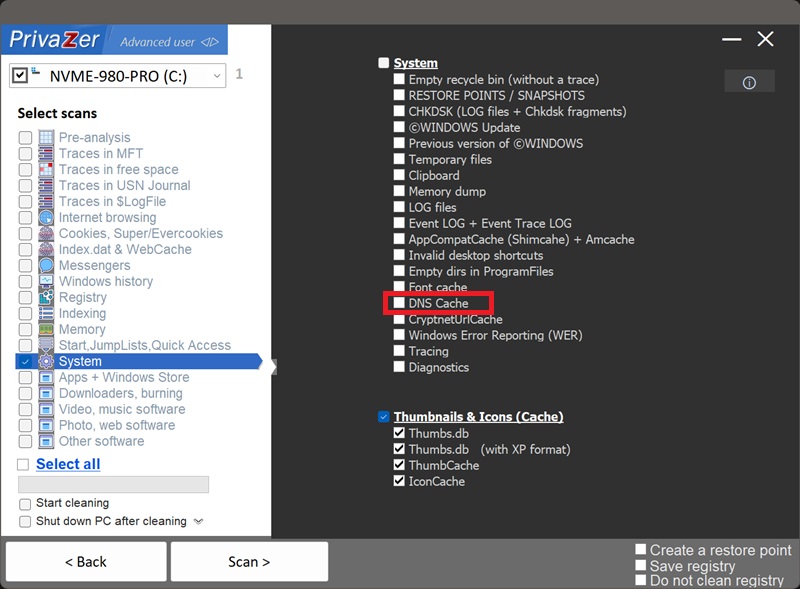
PrivaZer 冲刷 DNS 解析缓存,效果等同于在命令行执行 ipconfig /flushdns——与多数痕迹不同,这里清的是 Windows 维护的内存缓存而非文件或注册表值。即时生效,无需重启。
◆ 常见疑问
关浏览器后还在吗?在。它由 Windows 自身维护,关闭任何程序都无效;但完全存于内存,每次重启自动清空。
清除安全吗?安全,纯性能缓存——不影响联网能力;仅使下次访问近期域名时重新解析,增加一次几乎无感的延迟。
会重新生成吗?会,立即——下一个需要访问的域名即被重新解析缓存。
与 ARP 缓存的区别?都是仅存内存、重启自清的网络缓存,但映射对象不同:ARP 记录本地网络设备(IP↔MAC,"谁在您的局域网里");DNS 记录互联网域名→IP("这台电脑访问过哪些站点与服务")。域名比 MAC 地址可读得多,因此它往往更直接地暴露访问历史。
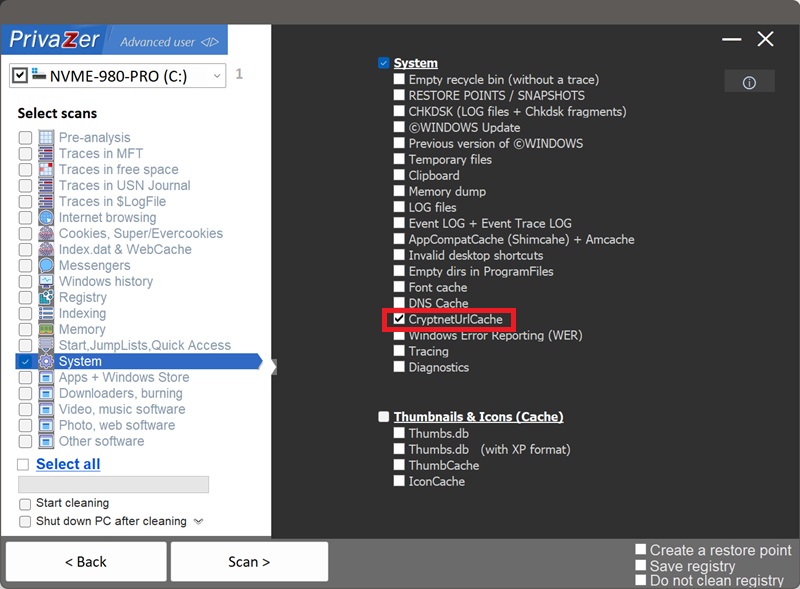
03如何清除 CryptnetUrlCache(证书验证缓存)
◆ 什么是 CryptnetUrlCache,为什么要清除它?
每当 Windows 校验数字证书是否仍有效——例如运行签名程序前的验证、下载补齐信任链所需的中间证书——它会把下载的数据缓存在本地以免重复获取。这个缓存就是 CryptnetUrlCache,分三处存放:
C:\Windows\System32\config\systemprofile\AppData\LocalLow\Microsoft\CryptnetUrlCacheC:\Windows\SysWOW64\config\systemprofile\AppData\LocalLow\Microsoft\CryptnetUrlCacheC:\Users\<用户名>\AppData\LocalLow\Microsoft\CryptnetUrlCache
它在后台自动信任验证中无意留痕:记录了哪些程序的证书被验证过、何时验证。
◆ 里面有什么?
| 字段 | 暴露的信息 |
|---|---|
| 时间戳 | 该文件最后被下载的时间 |
| URL | 文件下载来源 |
| FileSize | 下载文件的字节大小 |
| MetadataHash | 文件的 SHA1 / SHA256 / MD5 哈希 |
| FullPath | 缓存文件的本地路径 |
◆ PrivaZer 如何处理
CryptnetUrlCache 在「系统」类扫描选项中独立列出(与字体缓存、DNS 缓存等并列),清除上述各位置的缓存内容。由于证书校验随时可能使用该缓存,建议先关闭其他运行中的程序,以便彻底清除。
◆ 常见疑问
卸载签名程序后记录还在吗?在。缓存的吊销数据与元数据绑定的是证书和验证事件,不是触发它的程序——卸载软件不会抹掉"其证书被验证过、何时验证"的记录。
清除安全吗?安全,纯性能缓存,不削弱任何安全性;下次真正需要时重新下载吊销与证书数据,仅那一次校验多一点点延迟。
会重新生成吗?会——Windows 后台持续验证证书时会自动静默重建。
与浏览器缓存/WER 的区别?浏览器缓存存您主动浏览的内容,WER 记特定崩溃事件;CryptnetUrlCache 都不是——它是后台自动信任验证的伴生痕迹,性质更接近 Amcache/Shimcache(程序运行的副产物),只是经由证书验证而非执行跟踪。
04如何清除 WebCacheV01.dat(Windows WebCache 数据库)
◆ 什么是 WebCacheV01.dat,为什么要清除它?
WebCacheV01.dat 是 IE10 起取代 index.dat 的统一数据库。以前分散在多个 index.dat 文件中的浏览数据,如今统一汇入一个库:%LocalAppData%\Microsoft\Windows\WebCache\WebCacheV01.dat。它至今仍被 Internet Explorer 与基于同引擎的旧版 Edge 组件使用。
◆ 里面有什么?
| 内容 | 暴露的信息 |
|---|---|
| 浏览历史 | 访问过的 URL 与时间 |
| 缓存 | 网页内容的本地副本 |
| Cookies | 站点 Cookie,含登录状态 |
| DOM 存储 | Web 应用在浏览器本地存的数据 |
| 下载历史 | 经浏览器下载文件的记录 |
◆ 为什么 PrivaZer 提供 Cache / History 分开的选项?
因为它是完整数据库而非简单文件,PrivaZer 可按不同粒度处理:「Delete everything」清整个库;「Cache」「History」分别只清缓存内容或历史记录——比一刀切更精细。
◆ PrivaZer 如何处理
该文件在系统正常使用期间通常被 Windows 服务占用锁定——PrivaZer 已处理这一情形,照常清除库中内容。
◆ 常见疑问
清理后文件看起来还是很大,是没清干净吗?不是——这是正常现象。PrivaZer 清除后 Windows 会立即重建文件并按 ESE 数据库机制预分配磁盘空间(出于性能设计)。文件可能立刻恢复接近原大小,但内容已空。文件大小不是判断依据,里面有没有数据才重要。
关浏览器后还在吗?在——关闭 IE 或使用该引擎的应用不清除数据库,内容跨会话与重启持续,直到被手动清除或自然挤出。
清理安全吗?与清除任何浏览数据同样的取舍:依赖 Cookie 的站点需重新登录、缓存页面需重新加载;不影响文件、程序与系统稳定。
与 index.dat 的区别?WebCacheV01.dat 是 index.dat 的直接继任者(IE10 引入)——把原本按类别分散在多个文件的数据统一为结构化数据库。更老的 IE 与某些兼容路径仍用 index.dat,所以 PrivaZer 两者都覆盖。
05如何清除映射网络驱动器历史(Map Network Drive MRU)
◆ 什么是映射网络驱动器 MRU,为什么要清除它?
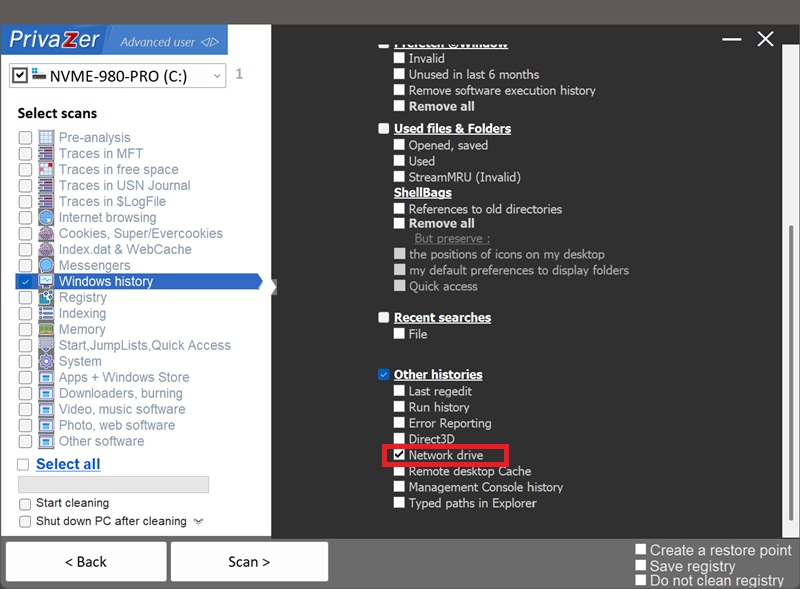
映射网络驱动器会把驱动器号(如 T:)指派给其他电脑/服务器上的共享文件夹,让它像本地磁盘一样出现在资源管理器。无论您用"映射网络驱动器"向导还是 net use 命令,Windows 都会记住最近映射过的共享——按用户存于 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\Map Network Drive MRU。
◆ 里面有什么?
| 字段 | 暴露的信息 |
|---|---|
| 字母槽位(值名) | a、b、c… 每个字母对应一个记住的共享 |
| 网络路径(值数据) | 完整 UNC 路径、IP、主机名或 NetBIOS 名 |
| MRUList | 哪个映射最近 |
全部明文存储,无需解码——与 RunMRU 格式相同。
◆ PrivaZer 如何处理
检测并清除 Map Network Drive MRU 下全部值(含 MRUList),可单独勾选或随全盘扫描执行;用户配置单元内,无需管理员权限与重启。
◆ 常见疑问
断开映射后还在吗?在——断开驱动器、服务器彻底离线都不会移除条目,它继续命名着那台服务器与共享,直到被新映射挤出或被清理。
清除安全吗?安全,不会断开任何当前映射,也不影响网络配置;仅表现为"映射网络驱动器"对话框不再联想历史连接。
会重新生成吗?会——下次映射即重新记录。
与 ARP 缓存的关系?可视为 ARP 缓存的"持久注册表表亲":ARP 显示近期通信过的本地设备且重启即失;映射驱动器 MRU 显示您主动连接过的共享,会一直留到被清理。
06如何清除 RDP 位图缓存(远程桌面画面残片)
◆ 什么是 RDP 位图缓存,为什么要清除它?
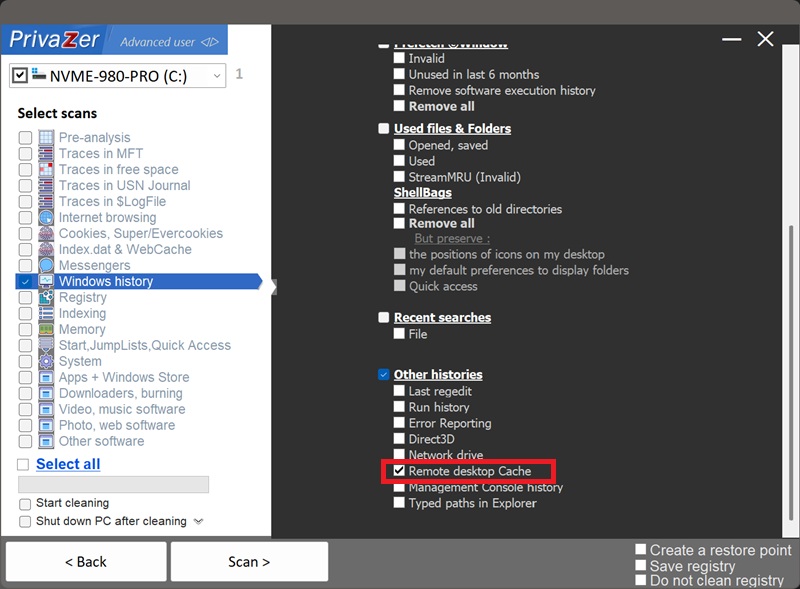
用远程桌面(mstsc.exe)连接其他电脑时,客户端会把远端画面中自上次刷新以来未变化的部分缓存到本地,免得每次都整屏重传。缓存按用户存于 %LOCALAPPDATA%\Microsoft\Terminal Server Client\Cache——会话关闭后仍留在盘上。
◆ 里面有什么?
| 字段 | 暴露的信息 |
|---|---|
| 位图块 | 远端屏幕的原始像素碎片(通常 64×64) |
| 块元数据 | 色深、缓存键、尺寸 |
| bcacheX.bmc 索引文件 | 按画质分级的缓存索引 |
| CacheXYZW.bin | 逐会话缓存数据 |
| 文件时间戳 | 可与其他日志互证会话时间 |
为什么敏感:Windows Timeline 能指名您打开的文档、OpenSaveMRU 能指名您存的文件、Amcache 能指名您运行的程序——但它们都不显示"长什么样"。RDP 位图缓存是本站唯一存真实视觉内容而非事件描述的痕迹,所以才有专门的画面重建工具。
◆ PrivaZer 如何处理
整体移除您账户下的 Terminal Server Client\Cache 目录——索引文件与缓存数据文件一次清完。位于用户 AppData,无需管理员权限与重启。
◆ 常见疑问
关闭会话后还在吗?在——这是设计使然:缓存本就是为下次连接同服务器提速而持久保留。关闭远程桌面、断开连接、远端服务器下线都不会清除这些文件。
清除安全吗?安全,只清本地缓存,对远程电脑零影响;代价仅是下次会话开头多传输些画面数据。敏感远程会话之后建议清理。
会重新生成吗?会——下次远程桌面会话立即开始重建缓存,属正常的性能机制。
07如何清理超级 Cookies 与 Evercookies(HSTS / Flash / Silverlight)
◆ 什么是超级 Cookie / Evercookie,为什么要清理它?
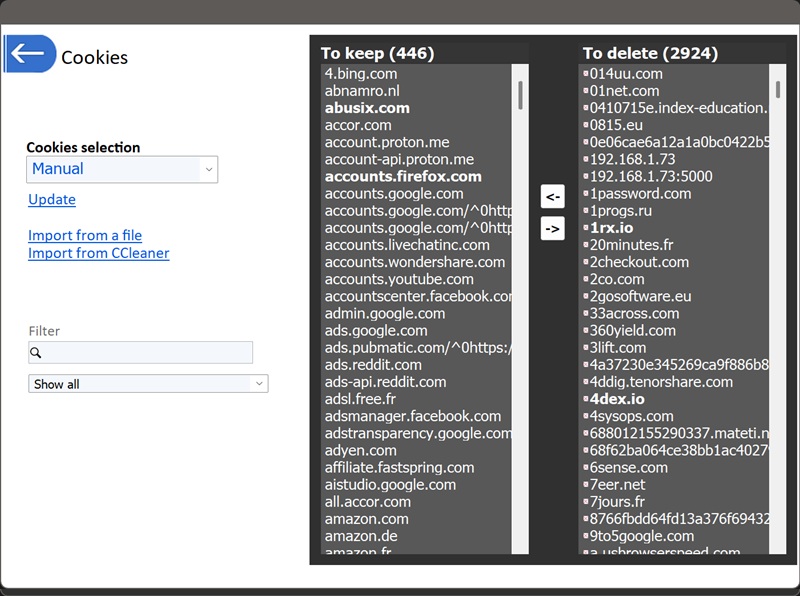
普通 Cookie 只有一个明显的存放处,清除很简单。超级 Cookie 与 Evercookie 则是把追踪标识符刻意存在不显眼处、或多处同时存放的技术——目的就是让它熬过常规的"清除 Cookie"。
◆ 什么是 HSTS 超级 Cookie?
HSTS(HTTP Strict Transport Security)本是正当安全功能:站点告诉浏览器"以后都用 HTTPS 连我",浏览器按域记忆。控制大量小子域的追踪者可滥用这份记忆:让浏览器把部分子域记为 HTTPS 固定、故意留另一些不标记——数十个微小请求拼成独一无二的花纹,相当于一张"条码"。
◆ 什么是 Flash / Silverlight Cookie 与 Tor Cookie?
Flash Cookie(技术上叫本地共享对象 LSO)依附于 Adobe Flash 插件,Silverlight Cookie 同理依附于微软 Silverlight 插件——两者都有独立于浏览器常规 Cookie 罐的存储区。若本机装过并使用 Tor 浏览器,它也有自己的 Cookie 罐,PrivaZer 同样能识别并清理。
◆ PrivaZer 如何处理
专项扫描覆盖全部机制:超级 Cookie(HSTS)、Evercookie、Flash Cookie、Silverlight Cookie、Tor Cookie、HTML5 存储、Appcache、IndexedDB。清理前可点「See cookies」链接预览找到的内容。
◆ 常见疑问
清理安全吗?安全。仅表现为依赖这些机制的站点需重新登录,HSTS 与插件存储随访问自然重建。Flash/Silverlight 已基本淘汰,清理其遗留存储几无坏处。
与普通 Cookie 清理的区别?大多数 Cookie 清理(包括浏览器自带按钮)只动标准 Cookie 罐,HSTS 记忆、插件存储等机制原封不动——这正是使用它们的追踪者能熬过常规清理的原因。本扫描补上的正是这个缺口。
01如何删除 Prefetch 文件中的隐私数据
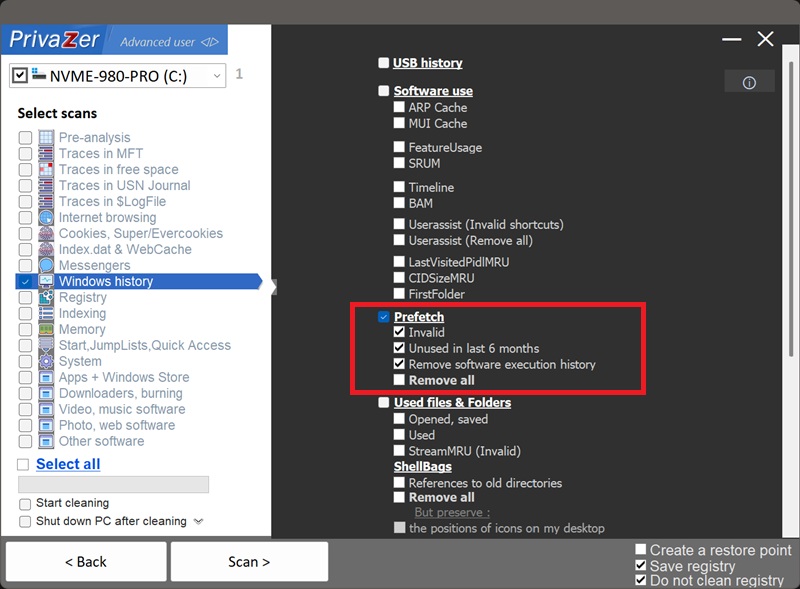
◆ 如何聪明地删除 Prefetch 数据?
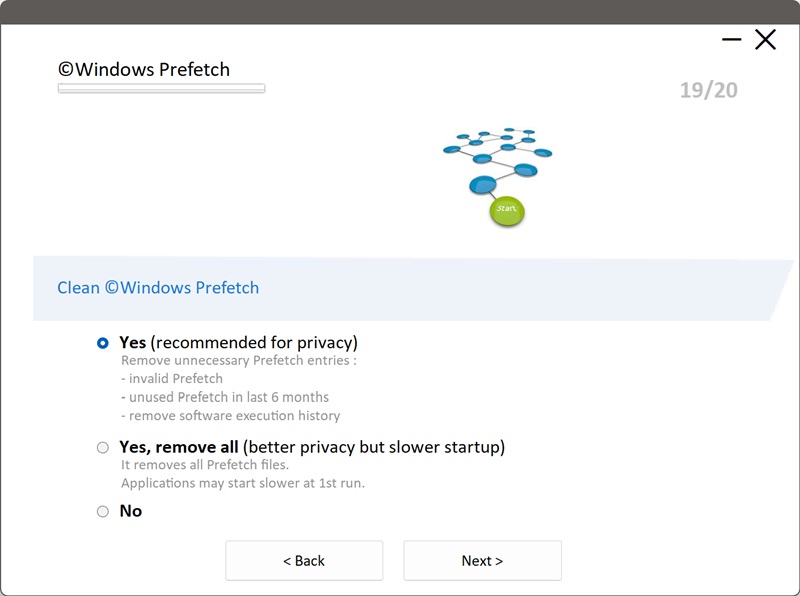
聪明做法不是删掉每个 Prefetch 文件,而是区别对待。PrivaZer 的 Prefetch 选项提供有针对性的操作:
- Invalid(失效项)
- Unused in last 6 months(近 6 个月未使用)
- Remove software execution history(移除软件执行历史)
- Remove all(全部移除)
◆ Prefetch 文件里藏着什么?
Win10/11 下整个文件经 MAM 压缩(Xpress-Huffman)。文件头含 SCCA 签名、版本、exe 名与哈希;信息块记录至多 8 次最后运行时间(FILETIME)、累计启动次数、被加载文件的完整路径、卷序列号与创建时间等。
◆ PrivaZer 能删除已安装程序的 Prefetch 文件吗?
不删——这是有意为之。Windows 下次启动程序时会立即重建,删除除了让启动略慢毫无意义。PrivaZer 改为中立化文件内的隐私数据。
◆ 为什么不直接删整个文件夹?
两个原因:其一,Windows 立刻重建文件,"历史"瞬间回来;其二,空的 Prefetch 目录本身就不正常——它是"刚被清理过"的可见信号,等于用一种痕迹换另一种更可疑的痕迹。
◆ "扰乱"相比"删除"的优势?
既获得真实隐私又不留清理迹象:文件原样在、目录外观正常、Windows 照常使用,而其中敏感的最后运行时间与启动计数已被抹除。真隐私、无异常、无性能损失。
◆ 为什么不建议禁用 Prefetch?
为隐私直接关掉 Prefetch 是错误的取舍——它会拖慢程序启动。扰乱式清理让隐私与速度兼得。
02如何清除 RunMRU(运行对话框历史)
◆ 什么是 RunMRU,为什么要清除它?
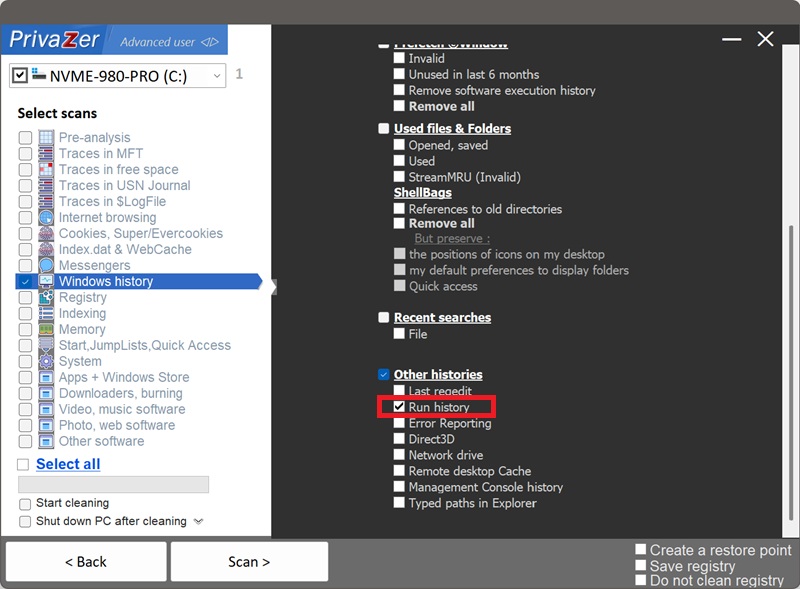
运行对话框(Win+R)可让您键入命令直接启动程序、打开文件文件夹或连接网络位置。您执行过的每条命令都进入下拉历史,背后是 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRU,按用户分别保存。
◆ 里面有什么?
| 字段 | 暴露的信息 |
|---|---|
| 字母槽位(值名) | a、b、c… 每个字母一条命令 |
| 命令文本(值数据) | 键入的原始命令,明文存储 |
| MRUList | 字母串表示的显示顺序 |
◆ PrivaZer 如何处理
一次清除 RunMRU 下全部值与 MRUList,可单独勾选或随全盘扫描执行;用户配置单元内,无需管理员权限与重启。
◆ 常见疑问
执行完命令后还在吗?恰恰相反——执行那一刻才写入,此后一直留在下拉框与注册表中,直到被新命令挤出或被清理。
清除安全吗?安全;仅表现为运行框下拉为空,常用命令重新输入即可。
会重新生成吗?会——下次 Win+R 执行命令即重新记录。
与其他痕迹的区别?最亲近的是 WordWheelQuery:都存自由文本。区别在于意图——WordWheelQuery 记您搜索什么,RunMRU 记您执行什么(常是特定工具、路径或网络位置)。Office 等应用各有自己的最近文件历史,不在此键范围。
03如何清除 Last Regedit(注册表编辑器最后位置)
◆ 什么是 Last Regedit(LastKey),为什么要清除它?
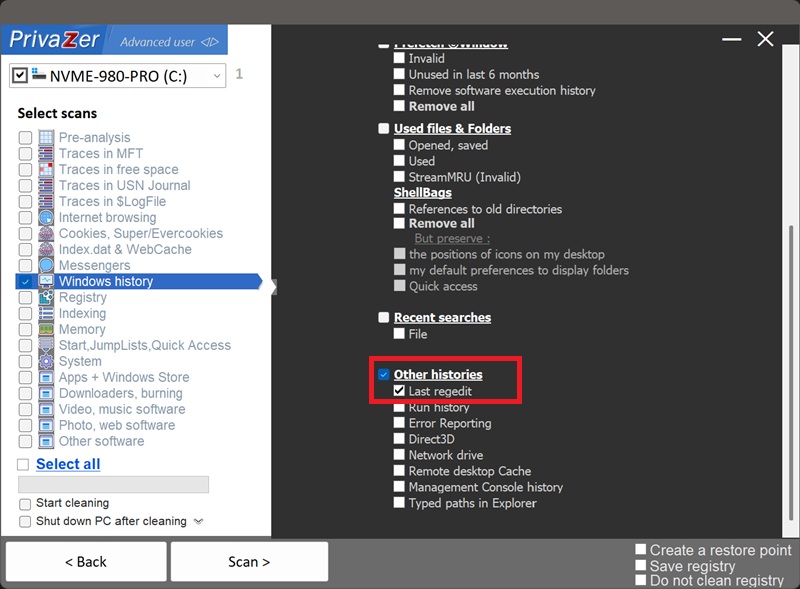
Windows 自带的注册表编辑器(regedit.exe)会记住您最后打开的注册表键,下次启动直接定位原位。这一信息存为单个值:HKCU\Software\Microsoft\Windows\CurrentVersion\Applets\Regedit 下的 LastKey。
◆ 里面有什么?
单个字符串值,无列表无历史——内容就是"上次在注册表编辑器中查看的键的完整路径"。
◆ PrivaZer 如何处理
检测并清除 LastKey 值,可单独勾选;位于用户配置单元,无需管理员权限与重启,直接删除即生效。
◆ 常见疑问
清除安全吗?安全,不影响文件、程序与注册表键本身;仅表现为 regedit 下次从默认位置打开。
会重新生成吗?会——打开 regedit 浏览任何位置即写入新 LastKey,属功能本职。
与其他痕迹的区别?本站其他痕迹都是随时间累积的列表(多条目、MRU 顺序、时间戳),LastKey 只是一个被反复覆盖的单值。丰富度最低,特异性却最高——它指名了有人正在查看的确切注册表位置,在特定语境下相当有分量。
04如何清除 WER 崩溃报告(Windows Error Reporting)
◆ 什么是 Windows Error Reporting,为什么要清除它?
WER 是程序崩溃、卡死或系统故障时询问是否向微软发送报告的组件。无论您发不发,本地都会留存一份 .WER 报告——Vista 以来最丰富的"执行证据"之一。
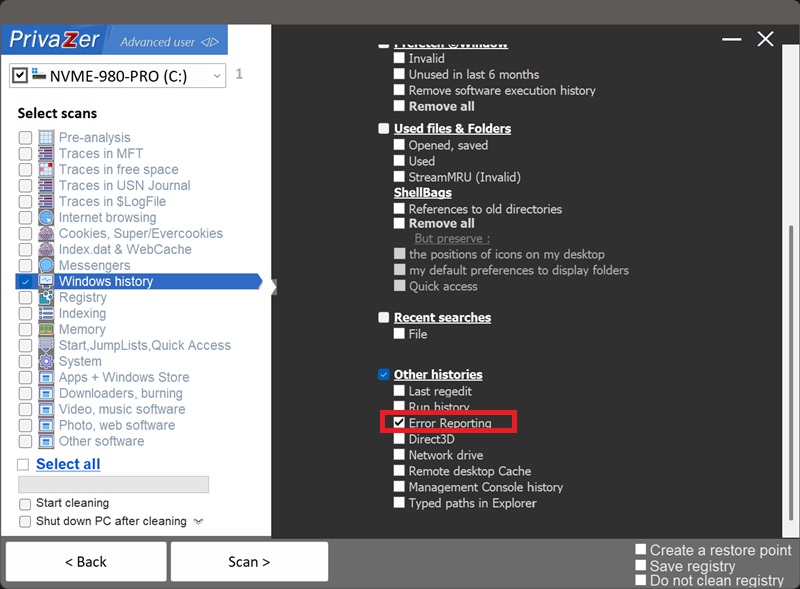
◆ 一份 .WER 报告里有什么?
| 字段 | 暴露的信息 |
|---|---|
| 程序路径、名称与版本 | 确切是哪个程序、哪个构建 |
| 崩溃时间戳(EventTime) | 崩溃或卡死的精确时刻 |
| 故障模块与异常码 | 哪个组件导致崩溃 |
| 已加载模块 | 当时载入的全部 DLL |
| 系统版本与 SKU | Windows 架构、构建与版本 |
每次崩溃/卡死对应一个以应用命名的报告文件夹(如 AppCrash_yourapp.exe_...)。
◆ PrivaZer 如何处理
清除全部五个位置的报告文件夹——两个共享 ProgramData 目录、两个用户级 AppData\Local 目录及 ElevatedDiagnostics:
%ProgramData%\Microsoft\Windows\WER\ReportArchive%ProgramData%\Microsoft\Windows\WER\ReportQueue%UserProfile%\AppData\Local\Microsoft\Windows\WER\ReportArchive%UserProfile%\AppData\Local\Microsoft\Windows\WER\ReportQueue- ElevatedDiagnostics 目录
共享的系统级位置在满足条件时清理(为全机各账户共用),用户级位置始终为您的账户清理。可单独勾选或随全盘扫描执行,无需重启。
◆ 常见疑问
卸载崩溃程序后报告还在吗?在——卸载不移除旧报告,路径、版本、崩溃时间与模块清单仍可描述一个已不在机器上的程序。
清除安全吗?安全,不影响已安装程序、文件与 WER 功能本身;仅"可靠性历史记录/问题报告"中的崩溃历史消失。
会重新生成吗?程序再次崩溃/卡死即生成新报告——WER 的本职,清理只抹掉历史。
与其他执行痕迹的区别?Amcache、Shimcache、UserAssist 告诉您"程序运行过";WER 告诉您"它崩溃/冻结过"——且带远更深的技术细节:确切故障位置、责任模块、当时全部加载项。本站没有其他痕迹能对单一时刻保留这种级别的运行时细节。
05如何清除 MMC 最近文件(管理控制台历史)
◆ 什么是管理控制台历史,为什么要清除它?
Microsoft Management Console(mmc.exe)是多数 Windows 管理工具的宿主框架:组策略编辑器、服务、事件查看器、计算机管理、磁盘管理、证书管理、任务计划,以及任何自定义 .msc 控制台。MMC 记住您最近打开过的控制台文件,按用户存于 HKCU\Software\Microsoft\Microsoft Management Console\Recent File List。
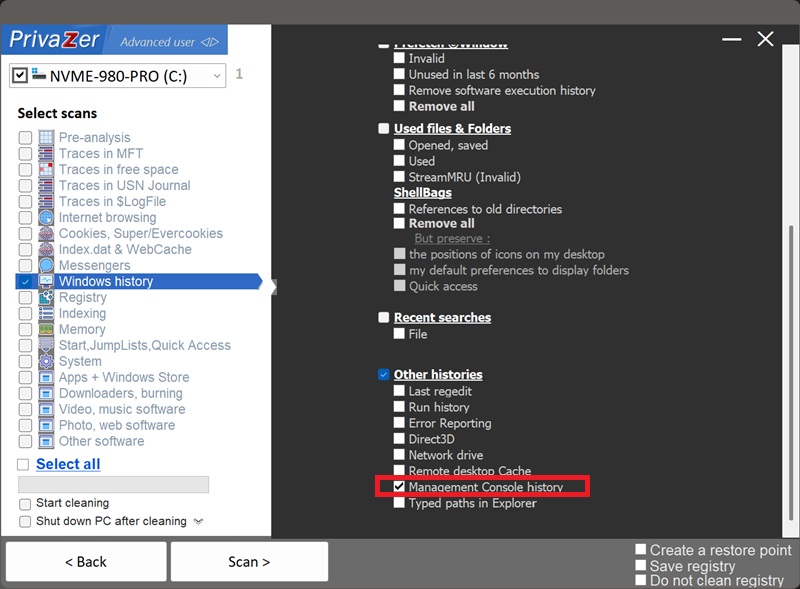
◆ 里面有什么?
按 Windows/Office 通用的"Recent File List"惯例,每条目为编号值(File1、File2…),保存最近打开的 .msc 控制台文件完整路径——清单列出了该账户最近用过哪些管理控制台(内置或自定义)。
◆ PrivaZer 如何处理
检测并清除 Recent File List 下全部值,可单独勾选;用户配置单元内,无需管理员权限与重启。
◆ 常见疑问
关闭控制台或删除 .msc 文件后还在吗?在——路径可继续指向一个已不存在的控制台文件,直到被挤出或被清理。
清除安全吗?安全,不影响程序、文件与控制台文件本身;仅 MMC"文件"菜单的"最近"列表清空。
会重新生成吗?会——下次经 MMC 打开控制台即重新记录。
与 Last Regedit 的区别?Last Regedit 只指名单一工具内的单一注册表位置;MMC 历史覆盖面大得多——所有在 MMC 里运行的管理单元加自定义控制台。两者合起来比任一单项更能勾勒账户的技术/管理操作画像。
06如何清除 Windows 事件日志(EVTX)与跟踪日志(ETL)
◆ 什么是 Windows 事件日志(EVTX),为什么要清除它?
EVTX 是 Vista/Server 2008 起 Windows 事件日志的文件格式(取代旧 EVT),位于 C:\Windows\System32\winevt\Logs。它记录着系统上真正全面的审计轨迹:登录、进程创建、权限使用、凭据访问、配置变更等大量事件类型。
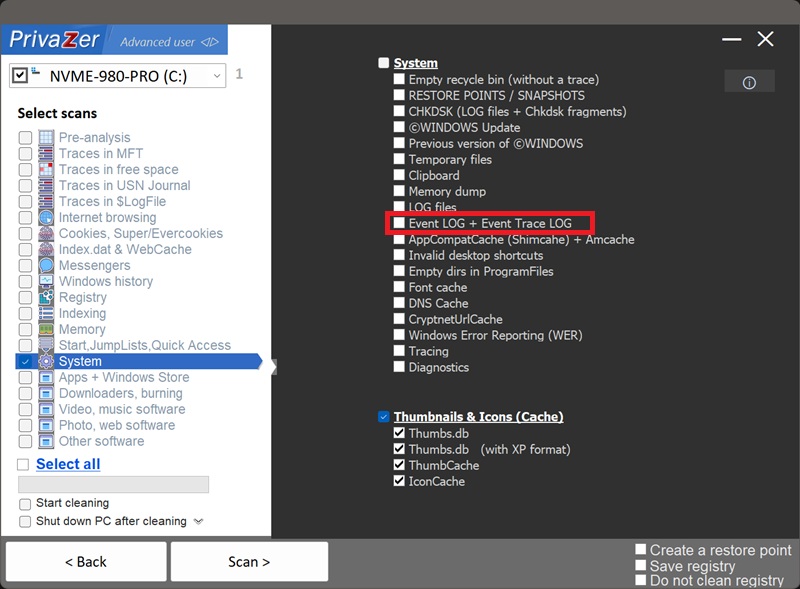
◆ EVTX 文件里有什么?
| 字段 | 暴露的信息 |
|---|---|
| 时间戳 | 事件发生的确切时刻 |
| 事件 ID 与来源 | 事件类型及记录它的通道 |
| 结构化负载 | 事件细节:账户、进程等 |
什么是 .etl 文件?.etl 由 Event Tracing for Windows(ETW)产生——一套更底层的高性能跟踪框架,Windows 许多诊断/日志功能都建于其上(包括部分最终汇入 EVTX 通道的内容)。与集中于一个目录的 EVTX 不同,.etl 散落在多个目录,取决于产生它的组件。
◆ PrivaZer 如何处理
移除 C:\Windows\System32\winevt\Logs 下的 .evtx 文件及各位置的 .etl 跟踪文件。
◆ 常见疑问
触发事件过去后条目还在吗?在——日志的意义正在于此:登录、进程启动、配置变更的记录在事后长期保存,直到日志轮转、归档或被清除。
清除安全吗?不影响文件、程序与系统稳定,Windows 即刻重新记录。要知道的取舍:您同时抹掉了自己的历史档案——若正排查反复出现的问题,或某些诊断依赖近期日志,建议问题解决后再清。
会重新生成吗?会,立即且持续——Windows 运行即持续产生事件。
07如何清除内存转储(MEMORY.DMP / Minidump / CrashDumps)
◆ 什么是内存转储,为什么要清除它?
Windows 或单个程序崩溃时,可把当时内存中的内容快照存盘以供事后调试。PrivaZer 的「Memory dump」选项覆盖四个相关位置:
- MEMORY.DMP —— 完整系统崩溃后的全量/内核内存快照
- Minidump —— 每次崩溃的小型摘要:堆栈、驱动、基础信息
- LiveKernelReports —— 严重但非致命内核事件的诊断
- CrashDumps —— 单个应用崩溃瞬间的内存
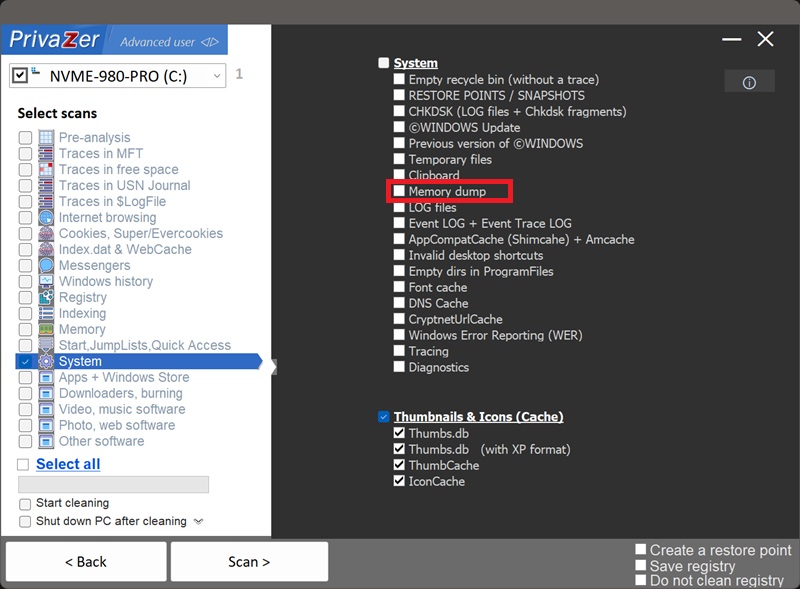
◆ 为什么敏感?
与只记崩溃"事实"的 .WER 不同,转储存的是内存原始内容——可能包含当时正在使用的实际数据。体积更大、敏感度更高;修复问题后旧转储仍原样留盘。
◆ PrivaZer 如何处理
「系统」类下独立的「Memory dump」选项一次清理四类转储。由于 MEMORY.DMP、Minidump、LiveKernelReports 位于 C:\Windows 下,清理需要管理员权限(与手动删除相同)。
◆ 常见疑问
问题解决后转储还在吗?在——转储是静态快照:更新驱动、修补应用、解决缺陷都不会移除旧转储,它原样留在盘上直到手动删除或被新崩溃覆盖。
清除安全吗?日常使用安全,不影响文件、程序与系统稳定。唯一取舍:若正在配合技术支持或硬件厂商排查反复崩溃,他们可能向您要转储文件——建议该问题解决后再清。
会重新生成吗?只在再次崩溃时才产生——与持续重建的缓存不同,没有新崩溃就不会有新转储。
与 WER 的关系?密切相关但不同:.WER 是崩溃的结构化元数据(程序路径、版本、故障模块、加载模块清单);内存转储是原始内存本身。同一崩溃事件两者常并存,PrivaZer 两者都清。
01可用空间清理是如何工作的
◆ 什么是可用空间清理,为什么重要?
删除文件时——即使绕过回收站——Windows 并不会真正抹掉数据,只是把该文件占用的空间标记为"空闲"等待复用。构成文档、照片、浏览器缓存的原始字节仍完好地留在磁盘上,可被常见的反删除工具完整恢复,直到另一个文件恰好覆盖同一位置——这可能要很久,也可能永远不发生。
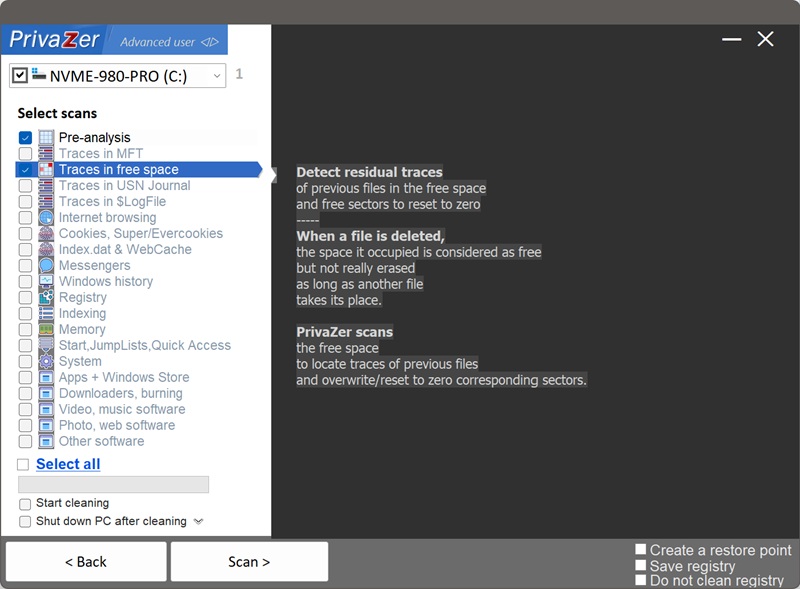
◆ PrivaZer 如何找到这些残留?
凡曾写入该区域的数据都可能残留:文档、照片、浏览器缓存、临时文件……文件类型无关紧要——空间一旦被标记空闲,原始内容就以同样方式留在那里,直到被覆盖。PrivaZer 扫描空闲扇区并清除其中残留。
◆ 固态硬盘(SSD)也适用吗?
不完全一样。现代 SSD 支持 TRIM 指令——系统会告知盘哪些块已停用,由盘的主控出于性能考虑提前擦除。PrivaZer 在磁盘分析中会检测并报告您的盘 TRIM 是否生效。
◆ 与格式化磁盘是一回事吗?
不是,这个区别很重要。PrivaZer 只处理文件系统已标记为空闲的扇区——您的真实文件、程序、文件夹全程不受触碰,活动数据零改变。
◆ 常见疑问
要多久?很大程度上取决于空闲空间大小(每个空闲扇区都要检查)。例如一块 836GB 盘有 409GB 空闲,意味着接近 8.58 亿个扇区要扫描,自然需要实打实的时间。PrivaZer 全程显示实时进度,并提供「低优先级」模式让扫描后台运行、不干扰其他工作。
安全吗?安全——只动已标记未用的扇区,绝不碰活动文件,对数据零风险。实际考量主要是耗时,以及机械硬盘上持续读写带来的正常磨损。
与清理 RecentDocs、Shellbags 等单项痕迹的区别?本站其他教程都是移除"引用":指名或描述某文件的注册表条目、缓存记录、日志条目。可用空间清理位于这一切之下的一层——即使 RecentDocs、Shellbags、USN Journal 中的引用都已清除,文件原始内容在物理层仍可能存在。正是这一层,让前面的清理真正完整。
02如何清理 NTFS $LogFile 中的残留痕迹
◆ 什么是 $LogFile,为什么要清理它?
$LogFile 是 NTFS 自有的隐藏系统文件,存在于每个 NTFS 卷的根部。它无法在资源管理器中浏览打开——纯粹为 NTFS 自身使用:它是文件系统的崩溃恢复事务日志。
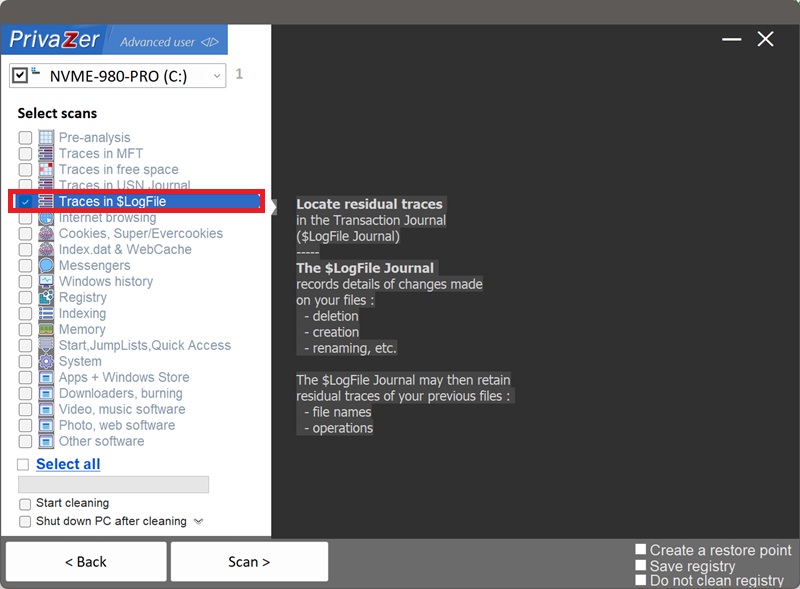
◆ 会残留什么?
作为 NTFS 崩溃恢复日志的副产物(非面向用户的功能),其中可能残留:最近创建、删除或重命名文件的文件名,以及操作类型(删除/创建/改名等)——文件本体及其 MFT 条目从系统各处消失后,这些痕迹在 $LogFile 中仍可能可见。
◆ 与 USN Journal 的区别?
PrivaZer 把它们作为两个独立扫描项,因为它们本就是两套机制:USN Journal($UsnJrnl)是面向其他软件(搜索索引、备份、同步客户端)的高层变更日志,供其高效询问"自上次检查以来变了什么";$LogFile 位于更底层——纯粹为 NTFS 自身的崩溃恢复服务,只是顺带留下了操作级细节。
◆ PrivaZer 如何处理
扫描 $LogFile 中旧文件名与操作的残留并清除。$LogFile 是受保护的 NTFS 系统结构、对崩溃恢复必不可少,因此不能按普通缓存文件处理——PrivaZer 使用针对该结构专门设计的清理逻辑,而非简单文件删除。
◆ 常见疑问
文件彻底删除后痕迹还在吗?在——这正是本项覆盖的场景:文件名及"它被删除/改名/创建过"的事实,在文件本体与 MFT 条目消失后仍可留在 $LogFile。
清理安全吗?交给专用工具处理时是安全的。$LogFile 属深层文件系统领域而非普通缓存——这正是应交给 PrivaZer 而非手工编辑的清理类型。清除残留不影响文件、程序与系统稳定,NTFS 照常持续写入恢复所需的日志。
会重新生成吗?NTFS 持续记录新操作——这正常且必要(崩溃恢复靠它工作)。PrivaZer 清除的是描述已不存在文件的陈旧细节,而非日志机制本身。
与 MFT、Shellbags 的区别?MFT 是卷上每个文件的真实档案(条目、名称、元数据);Shellbags 记录您个人在 Explorer 中浏览文件夹的行为;$LogFile 则是 NTFS 为崩溃恢复自动写入的内部事务日志,与 Explorer 和您的浏览无关。三个层面,各留各的痕迹。
03如何清理 USN Journal(更改日志)中的残留痕迹
◆ 什么是 USN Journal,为什么要清理它?
USN Journal($UsnJrnl,更改日志)是 NTFS 的高层变更记录,专为其他软件——搜索索引器、备份工具、同步客户端——高效回答"自上次以来发生了什么变化"。它记录卷上每一次文件操作,覆盖面是 NTFS 痕迹中最广的。
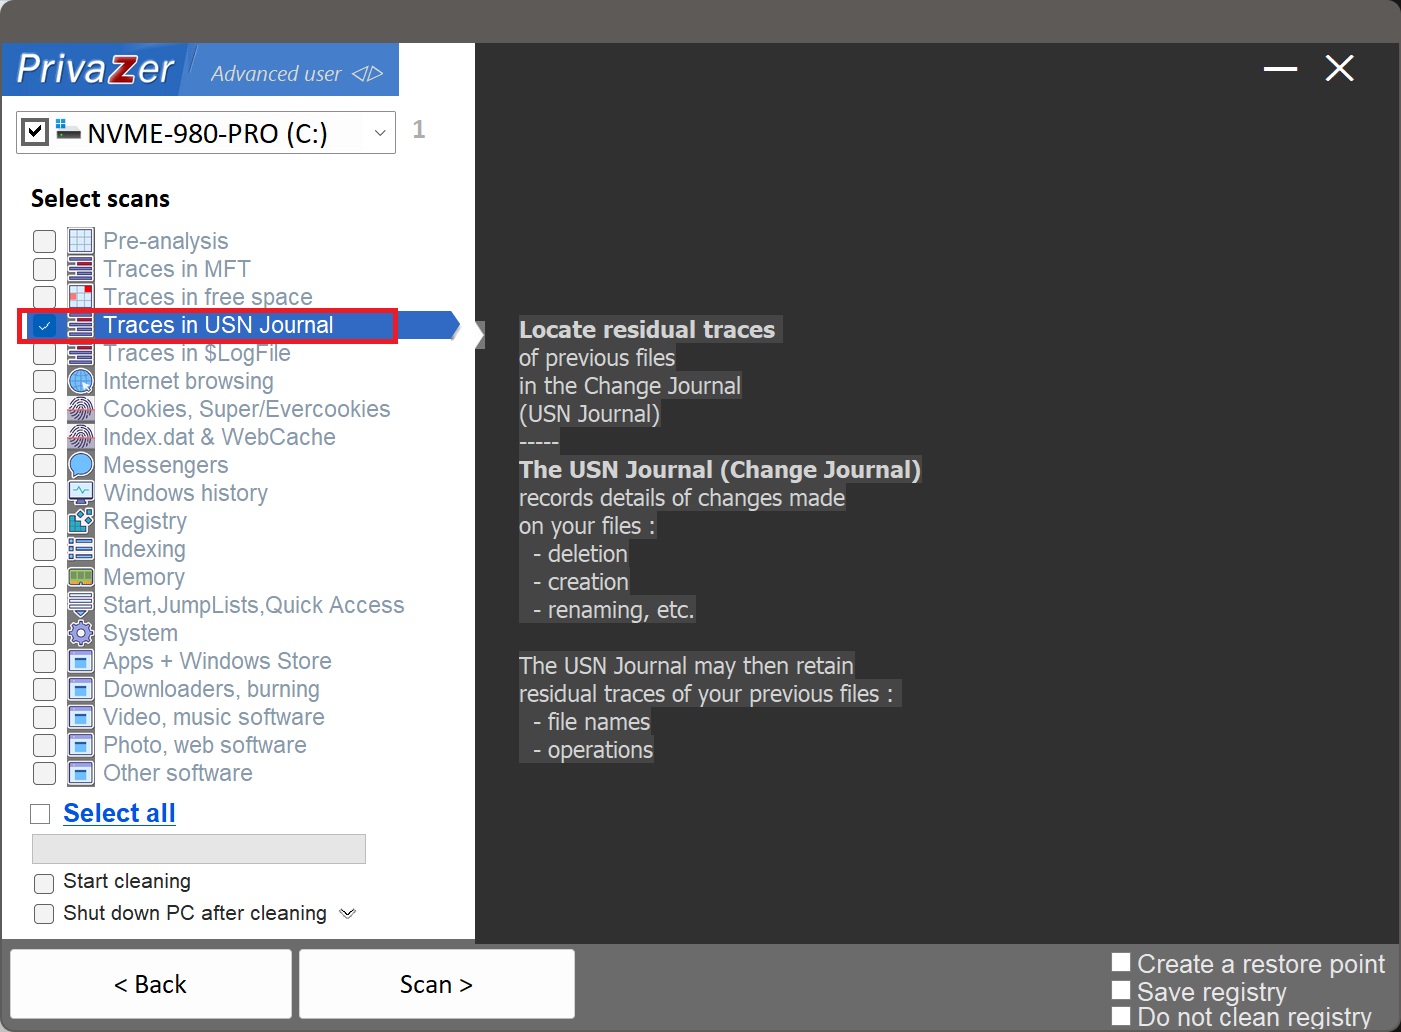
◆ 残留内容
文件名及其上发生过的操作(创建、重命名、删除)——文件本体与 MFT 条目消失后仍可在此可见。这份持久性对备份/同步软件有用,同时也意味着取证价值。
◆ PrivaZer 如何处理
扫描 USN Journal 中描述已消失文件的陈旧条目并清除。与 $LogFile 一样,它是受保护的 NTFS 系统结构、系统众多部件都依赖它,因此 PrivaZer 使用专为其设计的逻辑处理——不视作普通文件或缓存。
◆ 常见疑问
清理安全吗?按 PrivaZer 的方式处理是安全的。USN Journal 必须持续工作——Windows 搜索、OneDrive 等云同步客户端、备份软件都依赖它高效运行。PrivaZer 只清描述已消失文件的陈旧条目,不禁用、不破坏日志的持续职责。这不是能手工编辑的东西,但正是 PrivaZer 这类专用软件该安全完成的清理。
会重新生成吗?会——新条目随正常 NTFS 操作持续写入,这必要且正常。PrivaZer 移除的是陈旧残留而非日志的现有功能。
与 $LogFile、Shellbags 的区别?同一系统的三个层面,各捕各的漏:USN Journal 最广——全系统、全来源的每一次文件操作;$LogFile 更窄更底层——为崩溃恢复而写、顺带留下操作细节;Shellbags 角度完全不同——只记录您个人在 Explorer 中浏览过的文件夹。三者合起来,几乎覆盖了 NTFS 可见的全部文件活动维度。